2026-11-17 00:34:44
似乎有段时间没写点杂文了,略显手生,不妨先从最近做了点什么事情开始讲起吧。不知道我在文章的开头就写一大堆技术内容会不会劝退读者,但我就是个每天都在搞技术的人啊——我似乎下意识认为自己有很多无技术背景的读者,但今天收到几份
iiwd
的申请我才发现,用 Emacs 和 NixOS 的还真不少啊。
我现在还在用 Neovim 写文,刚才安装了
Aquamacs
准备再战,然后就因为不知道怎么装
evil
而打起了退堂鼓,然后发现自己不能 :wq,只能 ⌘q。不习惯呢,兴许之后会双持吧。
我的工具有个变化是,我把终端模拟器换成了 Alacritty 。起因是我最近在关注 Leiningen 的动态,有人问 technomancy 愿不愿意支持 Ghostty 作者最近推出的 OSC 7501 标准,得到的回复是:
I’m initially hesitant to support a feature which appears to be added specifically for a slop project. I may be misreading it; if this is a standardized thing supported by a variety of terminals we can consider it, but at first glance that doesn’t appear to be the case.
之前听到 Ghostty 的新闻,是去年十二月他们正式变成 非盈利 项目,以及他们要 离开 GitHub 的消息,总之,都是正面新闻(虽然他们到现在也还没离开 GitHub,要我说,真想走的话早走了)。
Slop project 是否名副其实我不好说,但 Ghostty 的 “AI” 政策里写的「AI is Welcome Here」属实让我觉得有些不爽。尽管 Ghostty 的政策比 Linux Kernel 更好(如今 Kernel 已经不需要披露 LLM 使用了),但如果有完全由人类编写的替代品,那我为什么不用呢?顺带一提,Mitchell Hashimoto 还出现在了 SourceHut 以及 Vim-Classics 创始人 DeVault 的 名单 里。
用上 Alacritty 之后我才觉得相见恨晚:要是我知道你有 Vi Mode,我老早就把 Ghostty 扬了。Alacritty 可以在任意终端界面切换到 Vi Mode,使用 h j k l 移动光标,选择文本和搜索,搜索范围是整个终端会话的缓冲区,只要历史没有因为太长而被丢弃,就可以搜到。
Alacritty 对标签页和分割页的看法也与我的看法非常符合,简单来说,他们认为窗口的事情应该交给窗口管理器做,比如 Niri、Hyprland 和 PaperWM。我在用 Ghostty 的时候也极少用标签页和分割,原因如下:
我不太喜欢 tmux 也是这个原因,老是忘了自己开了哪些窗口,不够直观,我只会在跑较长的任务时才会用 tmux,因为担心被打断,其他时候我宁愿多起一个 ssh 会话。
我的想法可能还挺小众的?总之在 Alacritty 相关的 Issue 下面,开发者的解释被点了几百个踩。看来志愿者不愿意免费帮他们实现想要的功能,他们就要施加恶意了。
Alacritty 还有严格的 No LLM 政策 ,总之我离开了 Vibe-code 之后过得挺好的。不过 Alacritty 的上游 winit 有个 Bug,导致 Alacritty 与很多中文输入法不兼容,没办法输入中文标点符号(这个问题貌似存在好几年了),最近 winit 修复了这个 Bug,Alacritty 也正在适配。我用尚未合并到主分支的 PR Branch 编译了 Alacritty,暂时用上了可以输入中文标点的 不稳定版本 。
无独有偶,某天我访问 nushell 仓库的时候发现有个我封禁的用户给 nushell 提交了代码。会是谁呢?除了是人人喊打的 Anthropic 家的 Claude 还能是谁呢?
[terminal]
- shell = "/opt/homebrew/bin/nu"
+ shell = "/opt/homebrew/bin/fish"
你好 Fish ,久仰大名。
其实我还在用 nushell 的时候就对 nu 语言颇有微词,是的,把表格等数据结构变成 Shell 的原生特性很酷,但为什么要把 open 和 zip 等常见命令覆盖掉呢?我很喜欢用 open 在终端里打开网页和文件,nushell 的
open
是把文件加载到终端里。
zip
被改了是最不能忍的,难道用 nushell 的就没有一个会在终端里创建 .zip 压缩包吗?
还有 > 重定向被改了,只用来表示「大于」,要保存到文件必须用管道 | 和内建的 save 命令。我老是忘记怎么在 nushell 里重定向到 /dev/null。总之非常不适应,为了上班被迫在 Unix/POSIX 和 Windows 之间切换就算了,我还要让 nushell 和我服务器上的 ksh/bash 打架吗?
Fish 基本上和 Bash 以及 Zsh 一致,至少在大部分操作上都算得上是个正常 Shell。Fish 的意思是 Friendly Interactive Shell。
至于如何 Friendly,我只提一点:
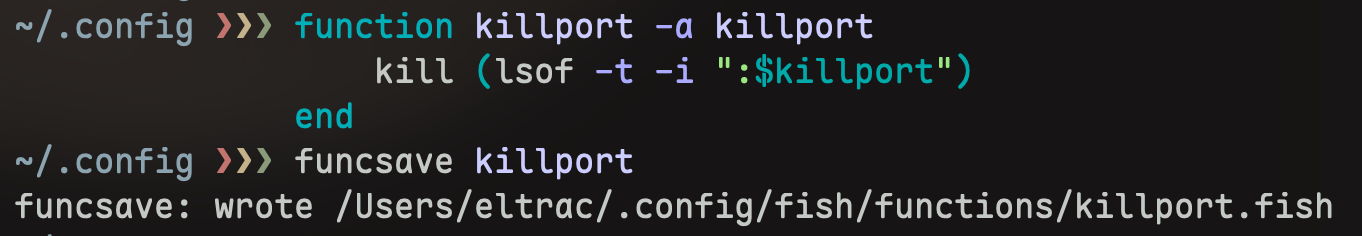
function 时会自动缩进,输入 funcsave 会保存函数到文件我用 REPL 写 Lisp 都很难有这个待遇啊,我之前就一直在想有没有办法把写进 REPL 里的 Lisp 代码直接 dump 到指定的文件里,我还没有发现。
顺带一提,如果要杀死监听某个端口的进程,只需要把 kill 和 lsof 一起用就好了(如果你用的是 zsh/ksh/bash,应该写 $() 而不只是 ())。
function killport --argument-names killport
 kill (lsof -t -i ":$killport")
end
绝对,不会需要 这种东西 。
说起来,我最近还在想,能不能把 Clojure REPL 包装一下,变成 Shell 呢?只需要设置一些别名,默认在命令外面套一层括号,体验应该就还会不错,比如:
$ -> "file.json" slurp json/parse-string :data
;; {:content "I am the content of JSON data"}
$ :status (http/get "https://example.com")
;; 200
$ set! EDITOR "nvim"
不过函数式语言和 Shell 多半很难相容吧。
这几天还在搬迁服务,把之前用的两台 VPS 都停掉了,一台是 Arch Linux,另一台是 Ubuntu。迁走的原因之一是想要全面从 Linux 转向 BSD 系统,现在我在用的两台服务器都运行 OpenBSD。直接原因是 Ubuntu(这个商业公司运营的 Linux 发行版)花了接近一个月才修好 CVE-2026-98432 这个核弹级别的漏洞。迁移之前我都不敢告诉别人我在用 Ubuntu,一旦 IP 地址泄露就太吓人了。
如果想要安全又不追求赶时髦,用 OpenBSD 确实很不错,系统自带的 httpd、relayd 和 acme-client 就能满足大部分 Web 服务的需求了,静态网站、FastCGI、反向代理和证书续期1应有尽有。顺带一提,我用
Qualys SSL Test
测出来,用 OpenBSD 自带工具搭建的网站,SSL 评分是 A+,而用
Caddy
就只有 A,如果套了一层 CDN,可能会来到 B。
我用 OpenBSD 的时候也遇到不少问题,比方说我花了六个多小时才把我的
Akkoma 实例
成功迁移到 OpenBSD 机器上,不过主要原因是
layer7.net
的磁盘读写速度太慢了,中途我还发现自己 PostgreSQL 导出的格式出错了,导出、传输和恢复了两次数据库。之后还排查了各种网络问题,因为我不熟悉 pf 防火墙和 relayd 代理,犯了很多愚蠢的错误。(还好没有意外把 22 端口封掉给自己锁外面,那才是真的蠢啊)
我总是喜欢刚接触某个东西就给自己找难的事情做。我觉得我现在还没有上手 Emacs 就是因为我想要自己动手配置,不想用现成的…… 然后就屡屡失败。呼,有好处也有坏处吧。
我似乎一直在做这样的事情分散自己的注意力。我研究的技术都是很深的兔子洞,跳进去就可以暂时忘记洞外的一切。我不喜欢让 LLM 帮我做,因为我不想让脑袋停下来。
读完前面的文字,我感到自己最近似乎还挺充实(哦对, weepinbell v1.0.1 发布了)。可我生活在现实世界中的时候,似乎并不这么觉得。一两天前,我还在床上用力砸枕头,发出崩溃的嘶吼,我时常感到自己的身体是扭曲的,动起来很别扭,手脚之间都散发着令人不悦的焦虑感。
哇哦,大四要把学生摇回去体测,办补测免测还要线下交材料(“老师实习在外回不来怎么办”“来线下交材料,没有线上操作”),每天上班之余还要刷三四个网课用脚本会被检测通报,下班之后还得往四面八方投简历。
新公司 HR 反复跟我说什么“一般实习超过两周都不会等的”“正式员工也基本都是月内到岗”“面试官对你评价不错才等你一个月”已经 PUA 不到我了。Guess what?我根本没有空关注你说的这些对推进流程毫无作用的废话 😇
还好工作上没有太大压力, 不然我已经疯了。
说真的我现在还没疯,还能用正常人的语气跟同事、老师、班委和用人单位沟通,真的是很佩服自己
找不到人帮我交免测文件,主动和辅导员沟通,让我寄快递到办公室,她没空取件。学校的门禁和各种规定很难寄得进去的,准备寄 EMS 试试,实在不行找个代取和跑腿(不过真的有学校里的跑腿吗……?到处找人等回复对 ASD 来说真的是想要把脸皮抠下来的痛苦),然后…… 找不到辅导员电话。
因为这学期换了辅导员(赫赫赫大四换辅导员),我这学期就没回去过,不知道辅导员全名、联系方式,长什么样都没见过。收件人信息不知道怎么填,在群里找了半天,找不到,这辅导员在群里只发过「有事情电话联系」,但没有发过自己的电话 🥰
翻学校的钉钉也没找到,通讯录功能跟摆设一样,只能看到同班同学的联系信息。最终是在藏得很深的「学工系统」里的某个角落找到了辅导员信息。然后现在要远程指导我家里人发 EMS 快递,而不是等京东快递小哥路过的是否顺带交给他(我妈以前就是这么寄快递的)。
这就是主动解决问题的下场呢 😍 辅导员每周都在群里说让同学们有事及时沟通,避免电话叨扰 😜 有人想要主动联系走流程,却发现除了主动的人没人想要推进流程,没有线上渠道,找不到联系方式,政策文件非常模糊 😘 问了一圈没几个人在学校,那究竟有谁去线下 交了缓测和补测材料呢,还是说大家都默认流程是摆设。这个体测难道不是和毕业挂钩吗,辅导员看起来好像也没有很急呢 😻
这就是大学啊!🥰
(是的我已经要疯了,刚才在床上疯狂砸枕头大吼,现在处于一种很神奇的轻飘飘的状态)
*轻轻抿了一口水,然后呼出一口气
我在现实中应该是情绪还比较稳定的性格,我每次情绪崩溃都没有让身边人发现过,最可怕的时候是我已经有 自杀念头 了还在按时上下班2,和学生欢声笑语,每天都觉得意识和现实解离了。
水星、土星和金星都落在巨蟹座的人,可怕呢。
我想,究其原因,是我没有找到让我能敞开心扉,展示自己最脆弱一面的人。不只是情感,哪怕是我经过理性思考得出的结论,都很少通过我的嘴巴说出来。每当我张口说话的时候就觉得词不达意,即兴演讲和饭桌酒席总是让我坐立难安,只有文字能让我安心。
前几天我的同事看见我在用 Alacritty,说他没见过,和 Windows 自带的终端有什么不一样。我脑子里蹦出了很多想法(这是自由软件、他们不接受 LLM 生成的代码、它没有标签页……),但每个想法似乎都十分怪异,说出口的话需要解释更多,这场在对接工作时随口提起的对话就会没完没了了。于是我说:它跨平台。
以前的我是愿意说的,现在不开口了。或许每个安静的大人,在以前都是个充满好奇心,爱讲话的小孩,长大之后,似乎只能把好奇心藏着掖着,不给别人添麻烦。为什么呢?可能因为他们身边都是没有好奇心的人,或者也都把好奇心藏在其他人见不到的地方了。
下个月我要去北京了。
十二月应该是租房淡季,即便是朝阳区这种地方,找个单间小公寓应该也不会很难,只不过房租要大出血了。新公司在实习期给的薪资其实不如我现在待的这家初创公司,但如果能去北京,我还是挺想去的,我 怨恨小城市 不是一天两天了,就算有失落、祛魅,也能更了解自己想要的是什么吧。
我总是喜欢提前焦虑,租房合同签了半年要提前解约,我盘算了好几遍离职时间、入职日期以及什么时间点开始约中介看房比较合适。上次要搬家的时候我已经在出二手,打包家当了。这次我没有在新家购置太多东西,正好房东留下很多挺有用的杂物,所以搬家应该不会太难。就是生活单调了一点,没办法,二十岁出头的人不配拥有真正的家。
大三就违反学校规定出去实习的同学现在已经拿到 Offer 回家待着了,我配合这群人工作是为了什么呢?按照通知抠破脑袋交那个没人在意的材料有什么用呢?这就是我配合你们工作的下场吗?
被这样的规则压着我很难不怨,但我能说什么呢?我是个学生,学生就是要被管的。如果有家底可以不在乎学位,我也想大学辍学啊。
提前看看北京有哪些精品咖啡店可以去喝吧。
我要睡了。
2026-11-15 18:36:55
我逐渐意识到互联网落得他如今的坏名声,根本原因可能是它的包容性太强了,把所有人都放在一个地方,不引发矛盾才怪。即便是本身就十分小众的 IndieWeb ,大家也未免能相互认同1。说实话很多人可能没读过 IndieWeb 的 十一条原则 ,核心社群里也充满了用自己真名和真人头像的成员,还有 IndieWeb Camp 这样的线下活动,匿名成员多少有些格格不入。IndieWeb 整体的氛围也有些…… 太积极了,至少我是觉得水土不服的。
IndieWeb 的核心理念很值得传播:拥有自己的身份和数据(而不是上交给科技公司),获得掌控权(而不是被算法操控)。这个概念不应该只停留在 IndieWeb 这一个地方。尽管 IndieWeb 并不掌控独立万维网(indie web)的概念,但事实是我们并没有看到类似的社群百花齐放。
好吧,其实还挺百花齐放的,只不过我们看到了第二个 Neocities,却没能看到第二个 IndieWeb。大社群总是鱼龙混杂,小社群才能建立起更健康和友善的环境。独立万维网的理念,不应该只在 IndieWeb 这一个团体里才能看到。
IndieWeb 作为品牌、实体、机构、社群,与独立理念无关的特质和倾向基本都由社群的核心人物塑造,也包括某些政治倾向,比如对于大语言模型的态度。我认为更和谐的做法是建立多个 IndieWeb 同等定位的小社群,大家选择自己喜欢的加入,社群之间井水不犯河水,能相互交流当然很好,不能和谐共处就算了,反正不用处在同一屋檐下。
从更宏观的角度来看,如果有越来越多这样的社群涌现,原来的 IndieWeb 就会逐渐变成「这些社群中的一个」。这样一个社群的集合,大概可以称作独立万维网(indie web),或许也不必共享名字。
那么这样一个 indie web 而非 IndieWeb 的理念会是什么呢?
.wma 就是封闭的。前者的技术规格是公开的,所有人都可以自己开发 FLAC 的编码器和解码器,而后者只有微软知道技术细节,其他人只能用微软的软件和服务才能使用 .wma 格式,除非有人能逆向工程(还可能面临法律纠纷)。我认为上述三点就足以概括 indie web 的理念了,而我们可以看到,IndieWeb 其实还有不少附加的理念:
这些理念都很好,也是 IndieWeb 的特色之一,但不是所有的 indie web 社群都需要这些指导原则。设想一个人员集中的小社群,大部分是开发者,比起自己造轮子,他们更喜欢一起开发共用的软件,与此同时他们各自都有自己的网站,彼此不干涉,这难道不 indie 了吗?
可能「小社群内部共用同一个软件实现」看起来没那么「去中心化」,不过从宏观来看,整个独立万维网是由许多个这样的小社群组成的,也就不存在所谓的中心。或者说,建立小社群而非依赖大社群这件事情本身就非常去中心化。
我相信少即是多,整个独立万维网的理念应该足够凝练,人员组织应该足够分散,才能达成 IndieWeb 所宣扬的「多元」。我也刻意没有把「人类优先」「禁止生成式人工智能」写入理念,就算有人建立起完全由 Agent Swarm 组成的 Web 社群,与我何干? 别来烦我就行 ,而且正好印证了我说的「建立松散的小社群有利于建立和谐的互联网」。
我已经试图概括了 indie web 的理念,是时候撰写自己的小 indie web 社群的理念了。当我在《 爱拯救之 》和我的联邦宇宙账号上提到建立社群的想法时,有数位感兴趣的朋友发邮件与我联络,讨论此事,我也逐渐有了些成熟的构想。
我其实一直在纠结怎么在「松散」和「凝聚」之间找个合适的度。我不想让社群过度制约成员的行为(比方说:「我们承诺我们的博客十年不关闭」),也不想因为边界感太强而变得不像社群——难道要变成纯粹的花名册和烂大街的 RSS 聚合站,才算有边界感吗?
无疑,社群总归还是要建立在一些共享的基础上。所谓的共享,据我观察,主要有几种模式:
关于基础设施,我并不打算做一个「社群官方」的托管服务,由一个人来扛大旗。我的构想是:社群成员可以声明自己愿意提供的服务以及怎么使用这些服务,比方说托管网站、Webmention 接收器、Fediverse 实例、在线率检测等等。这样既有 Neocities 的平易近人,有需要的人能立马看到找谁可以做成什么事情,降低了门槛,又没有像 IndieWeb 那样依赖一个中心点。再者,社群成员互相做 Host 也是我很乐意见到的社群凝聚力的来源。
关于共享知识库,我不太喜欢
MediaWiki
,所以大概不会学 IndieWeb Wiki,灵感卖家俱乐部用的 Notion 也不太符合「开放」的理念。我有个不太成熟的想法:社群成员在自己的网站上发布 Wiki 页面,维护一个专门的 sitemap.xml,Wiki 定期抓取社群成员网站并保存 Wiki 页面的副本(或者由成员自己推送,比如发 Webmention)。不过管理起来有些复杂,而且也很难做到共同编辑。
或许 Wiki 可以维护几个主题页面,成员将自己网站上的页面提交到主题页面中,而这些个别页面之外的 Wiki 还是传统的共同编辑模式。说实话我还不太确定,如果有好的想法可以告诉我。
至于共享「广场」,我不太喜欢论坛这种存在感过强,还要费精力管理(管理用户数据、登录凭证和成员之间可能出现的争端……)的形式。社群肯定会有一个网站,但网站的作用更多是指路牌、花名册和目录索引,访客可以来翻看最近的新消息,看看别人在做什么,找找看有没有人提供自己需要的服务,或者有没有对某些领域了解较深可以交流的人——类似在咖啡厅看报,偶尔找人聊聊。
氛围较好的咖啡厅和清吧也偶尔会有些小活动,比方说…… 呃,开放麦?总之我希望社群里也有些这样的活动,已经有很多参考对象了:
不过这些活动的形式都很统一,比方说全都是写博客,或者全都是写软件的。我有一个大胆但同样不成熟的想法:同样是主题活动,但不限制参与形式,只要能被认定是「创作」的作品,都可以参与。我很想看看不同的形式能怎么解读同一个主题。
比方说,如果主题是「注视」的话,就可以有这样的作品投稿:
以上只是抛砖引玉,我当然是被自己的认知束缚住的,一定有我想象不到的。
总之,所有人都能自由创作自己想创作的东西,我希望成员一定不要产生「我做的事情好像没有能投稿的」这种想法。
除了定期或不定期的主题活动,我还想像灵感卖家俱乐部那样以「看见社群里的其他人最近在做什么」为社群的目标之一。如果是 indie web 版本的近况同步,那应该是…… 等等,难道我要开始
写 /now 页面
了吗?
设想一下,一个 /now 页面聚合可能要比 RSS 聚合更有价值。读者会自己订阅想看的 RSS 源,但 /now 作为
Slash page
几乎不会出现在的聚合中。要做这样的聚合其实不难,可以用 Microformats 或 JSON-lD 等格式标记页面的最后修改时间,定期抓取页面的元数据,按照修改日期排序就好了。
当然,这些都是社群建立起来之后可以逐渐实验的。
好吧,其实算不上复兴,很多软件(尤其是 Kernel 开发)都一直在用邮件列表。
我想要给社群建立起去中心化的沟通方式,然而常见的去中心化通信协议都有一些不太适用的点,比如 Matrix 和 XMPP 都需要自己部署服务,而需要联邦(也就是和多个服务器通信)的服务维护起来并不轻松。认知门槛也是个问题,如果真的要广泛应用,还要跟社群解释去中心化通信协议是什么,而且有不少人其实不喜欢 Matrix,很难找到一个能真正实现统一的标准。
那什么是大家已经很熟悉,几乎每个人都有,不必重新注册账号,能够直接参与其中的讨论形式呢?电子邮件。
所谓的邮件列表是这样的:用户选择订阅某个具体的列表,比方说 [email protected],其他人发送到这个邮箱地址的邮件会自动转发给订阅者;可以把最初直接发送到邮件列表的邮件当作讨论串的顶楼,发件人就是楼主,只要回复这封邮件以及后续的邮件就能参与讨论串。邮件列表的讨论一般是公开的,会归档到网站上或者 Git 仓库里。
这种模式是 GitHub、Forgejo、GitLab 的 Pull/Merge Request 的前身,开发者通过 SSH 连接到 Git 远程服务器推送分支,再发送邮件请求评审,之后由维护者将分支合并到主分支。
我要建立的社群并不是为了开发软件才采用邮件列表的,从其形式来看,邮件列表完全可以代替论坛。
除了邮件列表,公共收件箱(Public Inbox)也是很不错的模式,大概就是所有人把邮件寄送到同一个收件箱,每个人都可以看到收件箱里的内容。联邦上有朋友分享了 使用体验 ,似乎从运维复杂度上来看,也是更好的选择。
不过我想大部分情况下,社群内部的交流也不太需要邮件列表,毕竟社群的规模不会很大,如果需要拉人一起讨论,完全可以直接发邮件给多个收件人。我还挺想要复古一回的,先抛出这个点子看看有没有什么回响。
啊,起名字很令人头疼。我之前在联邦宇宙上抛出了几个想法:
我自己不太满意, Cytrogen 提议说可以用 Agni(印度教的火神):
阿耆尼作为火的神格化象征了火焰永恒不朽的奇迹,古印度人就相信供奉给阿耆尼(火)的祭品会被净化及传达到其他神祇,亦令阿耆尼带有净化和送信者的角色。
社群作为送信者、将被净化后的内容交给去中心化的各个小岛——这个(抽象)点子我觉得蛮不错的。
还有朋友4提出可以参考赛车文化,选一个与理念无关的名字,后续也有朋友发邮件赞同这个想法,并提议可以取一些意义不明的复合词。我觉得很有道理,所以立马注册了 l0o0l.lol 域名。
嗯?是不是有点太无厘头了?
如果要读的话,l0o0l 可以读作 Loh-oh-oh 或者拖长的 lool。如果要谈寓意的话,稍微努力一点,就能把这个颜文字变成表示 Web 的 W:
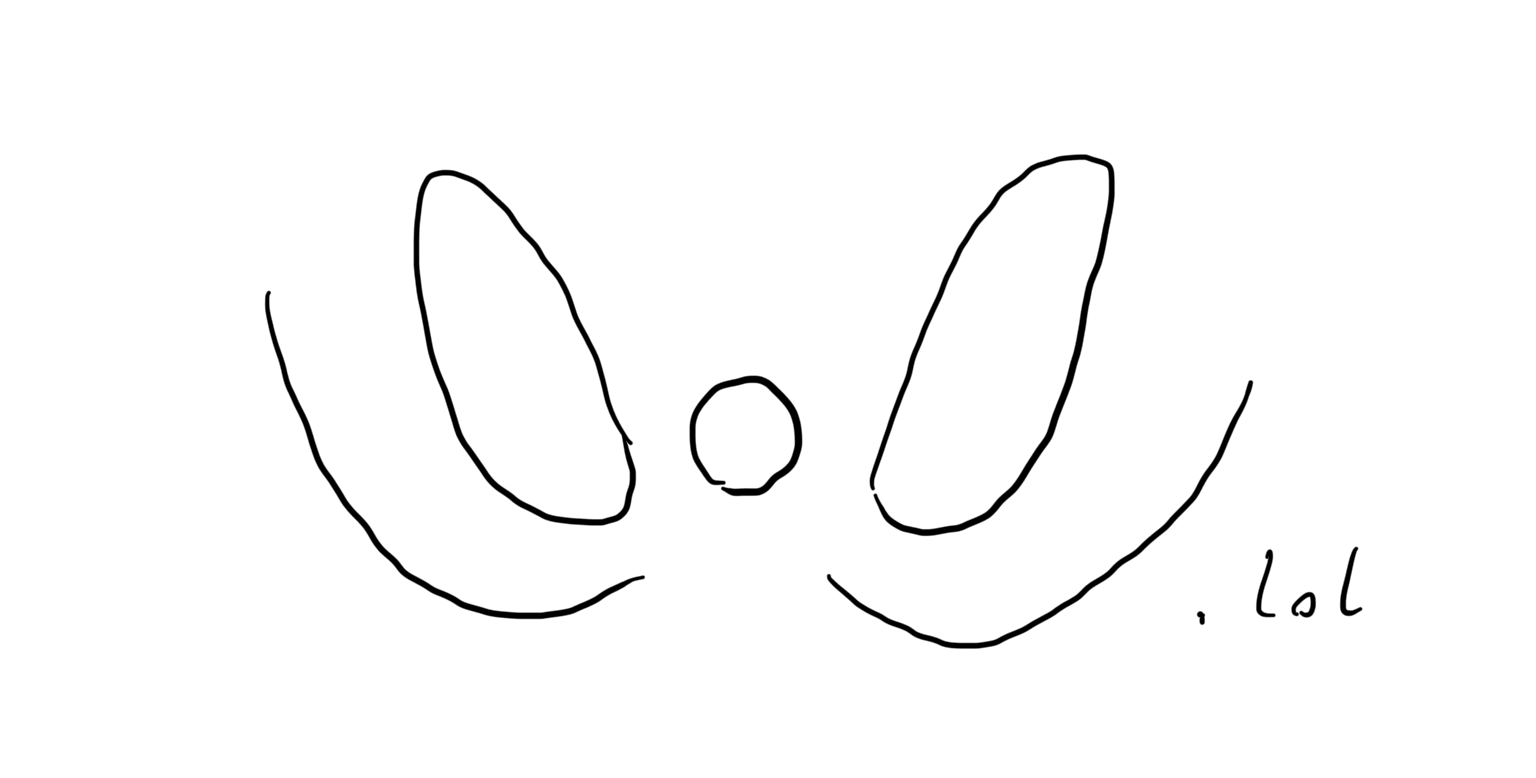
没关系,这个 .lol 域名只花了我 1 美元。不作为主域名使用的话,也可以用来做附属服务的域名,比方说给暂时没有自己的域名的成员提供子域名。赫赫,究竟谁会先拿下 lol.l0o0l.lol 呢?
最终我选择的名字是 iiwd——Indie Indie Web Daemon/Decentralized。
Indie Indie Web 应该很好理解,我建立社群的初衷就是设想比 IndieWeb 更 Indie 的选项。而 d 则常常出现在各种软件的结尾,比如 systemd、httpd、relayd 和 webmentiond,表示 Daemon(后台进程)。
我希望社群是随时可以回来,暂时消失一段时间也不应该感到有压力的地方,后台进程的比喻就很适合。d 也可以代表 Decentralized(去中心化的)。
此外,和 LWN(Linux Weekly News)以及 LLVM(Low-level Virtual Machine)一样,缩写不一定总是要保留原有的含义,这两个项目全都弱化了缩略词原本的含义,LLVM 如今就只是 LLVM,不是低层虚拟机。iiwd 也完全可以变成无意义的随机字母组合,我想不必在名字上太多纠结。
终于把名字起好了呢!
然后我就发现这个名字和一家印度培训机构撞了,名字叫作 Indian Institute of Website Development ……
我们就当没见过它吧。
其实到这里,我对这个社群的构想就差不多到了可以逐渐实施的程度了:
但在问「听起来不错,我可以加入吗?」这个问题之前,我想还是有必要再圈定一些范围,确保这真的是一个「小社群」,而不是另一个 IndieWeb。
首先,社群默认是匿名的,大部分人都不用自己的真人照片当头像,也不透露自己的真名。愿意公开身份也很好,但要知道大部分人可能都避讳谈论现实身份,也不一定愿意线下见面,所以大概率不会有 IndieWeb Camp 这样的活动。
其次,社群禁止生成式人工智能。成员在自己的网站上发表什么并不由社群管,毕竟独立万维网的核心理念之一就是自治,但发表在社群网站上的内容不能是 LLM 生成的,给其他成员发送 LLM 生成内容也会被认为是不礼貌,主题活动也不允许 LLM 辅助(又不是比赛,何必呢?又没人催你赶工),用模型生成图像更是对画师的不尊重,社群网站上发表的内容也禁止用于训练模型。
我还想在社群的 Wiki 上单独开一个板块记录创办和维护社群的经验,以便帮助有志者建立自己的小社群,让互联网更加多元和去中心化。总之,不应改变自己或试图改变别人以融入一个本就不属于你的环境,任何人都值得找到同道中人。
如果你觉得本文提到的想法不错的话,欢迎邮件联系我,也可以在 联邦宇宙 上跟我互动!由于现在还在非常初期的阶段,所以很需要建言献策。
我已经注册了 iiwd.im,准备这几周就上线简单的网站。在此之前,你可以先给 hi[at]eltr.ac 发邮件,附上你的称呼、网站链接以及是否愿意公开电子邮箱地址。加入的条件很简单:一、你认同上文提及的理念;二、你已经在任意平台上发表了一些原创内容,如果是封闭平台的话,你愿意迁移到独立网站上。不过,有备案的网站我不会通过,原因…… 很复杂,这里就不展开了。
如果没有网站的话,可以稍等一会儿,我在考虑自己搭建
git-pages
,提供静态网站托管功能,以及 *.l0o0l.lol 域名。
目前的成员列表:
| 称呼 | 网站链接 | 电子邮箱地址 |
|---|---|---|
| Eltrac | https://eltr.ac | hi[at]eltr.ac |
| 37 / 三七 | https://hereis37.top/ | N/A |
| Chlorine | https://chlo.is/ | hi[at]chlo.is |
| Meowjay | https://meowjay.cc | hi[at]meowjay.cc |
| M1nTT | https://www.tongmingzhi.com | hi[at]tongmingzhi.com |
| Kokosa | https://kokosa.icu/ | contact[at]irisu.org |
| Hiraeth | https://memex.keinmal.top | wyz016zxc[at]outlook.com |
| Lutpul | https://lutpul.com | lutpul[at]lutpul.com |
| Zhml | https://zhml.dev | zhml[at]posteo.com |
最后附上一些待办事项:
88×31 按钮和横幅等www.iiwd.im 落地页wiki.iiwd.im 维基如果愿意提供帮助,也欢迎附上你的 Codeberg 账号,我会邀请你加入 iiwd 组织。社群用到的不少软件源代码和网站应该都会托管在 Codeberg 上。
就这样,回见!
参见 Brennan 和 Aaron Parecki 最近的 互动 。Arron 是 IndieWeb 的元老人物,IndieWeb 的各种标准制由他撰写,如 webmention.io 和 IndieAuth 这样的服务也由他提供。最近他用 Claude 重写了了不少服务。 ↩︎
老实说我一直不知道应不应该在文章里提到具体是谁在邮件里跟我说了什么事情,我默认邮件是私密的,除非主动告知我可以引用,我都不会透露具体的人。 ↩︎
这条难道不是和上一条矛盾了吗?如果我不需要考虑别人怎么用,我不一定要采用模块化设计。 ↩︎
原消息是仅关注者可见的,所以我也不提及姓名了。如果愿意公开的话,可以告诉我。 ↩︎
2026-11-11 01:23:41
我在《
爱拯救之
》一文中提到,博客现在运行在安装
OpenBSD
的操作系统上,而不是 Linux。我本想尝试更多的 BSD 系统,可我把 FreeBSD 的 .iso 挂载到 VPS 之后,在 VNC 里捣鼓了半天也没把系统安装好。最后还是换回 OpenBSD,在十分钟内就完成了安装。
FreeBSD 你们要不要反思一下:为什么 OpenBSD 不到 800MB 的 .iso 里纯文本的安装界面会比你们的
图形界面
更好用?
不多说了,还是先来关注 OpenBSD 吧。
——Theo de Raadt
众所周知,Linux 和 macOS 都是类 Unix 系统,而 Unix 原本是 AT&T(美国通话电话公司)推出的商业操作系统,在 20 世纪 70 年代授权给外部使用,催生了包括加州大学伯克利分校开发的 BSD(Berkeley Software Distribution)在内的多种基于 Unix 的系统。1
是的,Linux 是 Unix-like,而 BSD 是 Unix-based。Linux 与 BSD 的另一个重大区别是授权协议,Linux 以 GPL 2.0 协议授权,而 BSD 则使用与 MIT 类似的 BSD 协议。宽松的 BSD 协议让来自 BSD 世界的软件润物细无声般地进入其他操作系统,甚至成为支撑起全球网络连接的必要组件,重要程度完全不亚于 Linux。
NetBSD 的创始人之一 Theo de Raadt 在与开发团队的分歧之后,创建了 OpenBSD——我不太喜欢《大教堂与集市》里说「分支不好」的观点,显然人们早就开始分支开源软件了,分歧是难免的,开发者在自己喜欢的团队中才能开发出好的软件,事实证明 OpenBSD 的确很成功(可能并非通俗意义上的成功)。
OpenBSD 给自己的定位是:主动安全的类 Unix 操作系统。ssh 到一台 OpenBSD 机器上,就能看到这样的欢迎语:
OpenBSD 8.0 (GENERIC.MP) #84: Tue Oct 6 23:13:49 MDT 2026

Welcome to OpenBSD: The proactively secure Unix-like operating system.

Please use the sendbug(1) utility to report bugs in the system.
Before reporting a bug, please try to reproduce it with the latest
version of the code. With bug reports, please try to ensure that
enough information to reproduce the problem is enclosed, and if a
known fix for it exists, include that as well.
他们在官网上写的内容还要更笃定:致力于成为 行业第一安全的操作系统 。为此他们采取了很多措施,也发明了不少安全技术和方法论,这些技术被大量商业公司采用。
我不太擅长谈安全细节,所以就举一个例子:W^X——W 是写入(write),X 是执行(execute),中间的 ^ 是异或,意思是说一块内存区域要么可以写入,要么可以执行,不能既写入又执行。这样就极大削减了内存出现安全漏洞的概率。
他们还有各种原则,比如系统里不必要的服务绝对不默认启用,不需要的端口默认不开放,root 默认无法 ssh 登录2。这些在 Linux 世界也是最佳实践,一般来说一台有公网 IP 的服务器都应该为此修改配置,而 OpenBSD 系统的默认状态就非常安全。他们还非常在乎代码的整洁、可读性和可维护性,认为更少的代码就意味着更不容易出现安全漏洞,也非常重视代码审计。我很欣赏他们的工程态度。
到目前为止,OpenBSD 的默认配置只发现过两次远程安全漏洞,分别是 CVE-2002-0639 和 CVE-2007-1365,现在 Linux 一个月内就能超过这个数。
除了机制的安全性,OpenBSD 也奉行极简。不仅源代码简单易读,基础系统也相当小——安装镜像小,内存占用小,CPU 要求小,自带的服务很少,自带的软件包也很少…… 我安装了 OpenBSD 之后才发现,原来系统的进程列表和软件包列表,是人类能够读完的。知道运行在自己系统里的大部分软件都是做什么的,真的令人安心。这也使得 OpenBSD 对老设备非常友好。
另外,尽管源于美国公司,OpenBSD 基金会位于加拿大,不受美国法律制约。有意思的是,OpenBSD 在自己的 Cryptography 页面里写到:他们发布加密算法和密码学软件,因为加拿大法律允许出口加密算法——很多国家是禁止的。
OpenBSD 可能不为人熟知,但只要是开发者就基本上离不开 OpenBSD 项目开发的软件,普通用户也会间接接触到,就像这世界上到处都是 Linux 而没有技术背景的大部分人却毫不知情一样。
你用 ssh 登录服务器吗?或者用 ssh:// 连接 Git 远程服务器吗?如果是的话,那你就用过
OpenSSH
,即 OpenBSD Secure Shell。它最初在 OpenBSD 系统上实现,如今已经集成到了 Windows、macOS、其他 BSD 系统和许多 Linux 发行版当中,还有不少软件依赖 ssh 进行安全连接。
在 Windows 上用过 ssh 吗?如果有,那你就用过
LibreSSL
,这是 OpenSSL 的 Fork,与谷歌的 BoringSSL 是同类软件。除了 OpenBSD 本身,还有不少操作系统、编程语言的 HTTP/TLS 库和软件也采用 LibreSSL。
用过
tmux
吗?这是个终端复用器,用来保持会话和多开会话,可以用同一个 ssh 连接打开多个终端窗口,断联之后还能重新连接之前的会话,也能临时守护进程。它也来自 OpenBSD。
在 macOS Sequoia 之后的版本上用过 rsync 吗?如果是,那你就用过
openrsync
——可能不太准确,因为 macOS 上的 rsync 其实是 Apple 用 openrsync 改的。OpenBSD 这边的 openrsync 仍在开发中,也有从 Apple 那边合并一些代码过来用。
据说还有不少公司的防火墙借鉴了 OpenBSD 的
pf(4)
(Packet Filter),的确简单好用,现在运行极客死亡计划的服务器就使用 pf 过滤和拦截网络请求。我一开始以为自己离不开 Caddy 了,后来发现 OpenBSD 自带的
httpd(8)
和
acme-client(1)
就足够好用。Docker 和 Podman 也是不必要的,
chroot(8)
的隔离简单直白,只要对可复现性没有要求就够用,适合部署运维复杂度低的服务。3
OpenBSD 和相关的软件简直是操作系统界的 Motherfucking Website ,只不过更谦卑,不那么惹人耳目,而且有种诡异的魅力。
说实话,关于开源协议,我个人往往更偏好 GPL 这类 copyleft 协议,甚至是 AGPL 这个最强的 copyleft 协议。开源软件除了有开源派和自由软件派,还有 GPL 簇拥和 BSD 簇拥(都是政治派别,可以这么说)。
光从协议本身而言我更偏好 GPL,但若是上升到政治问题,再去审视这两派的争端,我不得不说,我更欣赏 BSD 代表的态度。
Be as politics-free as possible; solutions should be decided on the basis of technical merit.
如果你不了解这两种授权协议的具体内容,可以这样理解:GPL 具有传染性,要求使用者必须也用 GPL 协议授权衍生作品,跟 CC 协议的 ShareAlike 条款类似;BSD 相当放纵,仅要求分发者保留署名,并且不得使用原作者的名字为自己的衍生产品做宣传。以上仅仅是概括,GPL 和 BSD 都还有不同的版本,我的描述不构成任何建议。
简单来说,GPL 把自由软件的概念强行摆在所有人面前,让人不得不把注意力放在它身上(不得不说其实很朋克),也要求别人必须成为自己的一份子;而 BSD 则不在乎使用者和自己有没有相同的政治观点,它包容几乎所有的政治观点。
我自己经常使用 GPL,因为我想要保护自己的作品,但我也认识到 GPL 的存在不仅给科技公司造成了法务问题,还给自由软件同胞造成了困扰。Linux 使用 GPL v2.0 协议,据说 Linus 本人很不喜欢 GPL v3.0,阵营内部也有分歧。GPL 协议和 EPL 协议不兼容,这使得不少 Java 和 Clojure 开发者不能直接用 GPL 授权自己的项目,必须增加附加条款。GPL 由 Richard Stallman 写就,各种条款是出了名地难解读,常常造成争议,LibreOffice 也有一些与 GPL 相关的 版权问题 。
与此同时,我回头看见 BSD,用不满一页的条款授予了用户自由使用的权利。面对各种观点纷争和政治问题,我仿佛听见他说:
I don’t care.
缺少了 GPL 的保护,BSD 授权的软件有变得难以维持吗?目前看来, OpenBSD 基金会 每年都会收到大量的捐款,Google、Meta 和 Microsoft 都位列其中4,当然捐献最多的还是 OpenBSD 社群,也就是所有小捐款的总和。
当然这不代表 BSD 协议就是最好的,另一边, Asahi Linux 最近把和 BSD 一样宽松的 MIT 协议 换成了 GPL ,因为有不少人(借助 LLM)窃取他们的工作成果。用 LLM 快速洗版的事件上演得越来越频繁了,目前的法律法规似乎根本没办法管制,那些差点把我服务器搞挂的 爬虫 也仍然逍遥法外。
Accept ‘bad things’ in return for benefits of AI
—— Sam Altman
更复杂的问题是大部分人不在乎授权协议,从很早开始就这样了,国内更是如此。就拿爬虫举例,追求商业价值的公司只会关注某个仓库有多少 Stars,值得不值得爬,而不会在意某个仓库用了什么授权协议,爬了之后要怎么使用数据才算合规。
用户和开发者似乎也很少有人会纠结协议问题,大部分人都想要让所有人能够自由使用自己的作品,而很少考虑协议的保护作用和对用户的影响。我也理解大部分开发者不喜欢读法律文书,我也是,我至今没有完整读过 GPL 协议,甚至没有认真读过那么短的 MIT 协议,我也要反思。
搬到 OpenBSD 上之后,我把 Forgejo 换成了 cgit,现在我的 Git 仓库都在 git.eltr.ac ——另外,cgit 的架构其实很有意思,简单来说,现代的 Web 服务都有两个 Web 服务器,一个是程序自己内嵌的 Web 服务器,另一个是 Nginx、Apache 和 Caddy 这样的服务器,而 cgit 采用的 CGI 协议则是让支持 CGI 的服务器(比如 httpd)在收到 HTTP 请求时去唤起 C 程序。
从 Forgejo 迁移到 cgit 的直接原因是 OpenBSD 上没有 Forgejo 的 port,我也不想自己编译,而且很快我意识到,大部分 Forgejo 的功能我都不需要。我只需要通过 ssh 以专门的 git 用户连接到远程服务器作为 remote,用 cgit 扫描服务器上的 git 仓库生成 HTML 就好。
用 Scheme 写的静态网站生成器 Haunt 就托管在 David Thompson 个人的 Git 服务器上,用 cgit 做前端,用的人依旧不少。 Linux Kernel 用的也是 cgit,没有大部分人期待 Git 服务器该有的功能(项目管理、Issue 追踪、CI/CD 集成……)。不过我自己是会把大部分完成度较高、对外的项目镜像到 Codeberg 上的,因为我不相信自己的运维能力。
我在 OpenBSD 上的软件选择看起来可能有些复古,但这些决定绝非是出于怀旧情绪。一方面,我在审视自己的软件需求。我对 Git 服务器的需求只是方便展示,我从没考虑过用 Forgejo 跟人协作(如果真的需要协作,我会优先选择公共平台),我也陆陆续续把不少难用的 Forgejo Actions 和 Webhook 重写成了本地脚本(热知识:一台个人笔记本无论有多烂,都要比只有一两个核心和一两个 GB 内存的服务器更快),所以事实就是,我真的不需要 Forgejo。
另一方面,我很欣赏这些默默无闻的软件开发者,他们比装备了概率统计机器就认为自己是天才并且在公共场所大喊大叫的人,要值得敬佩得多。加密货币和区块链似乎至今都是找不到钉子的锤子,与它有着相同气质但更加猖獗的大语言模型,似乎也逐渐暴露出了相似的问题。
我一直看到的,是被学舌的鹦鹉迷惑得认为一切都是钉子,上蹿下跳,吵着闹着声称新时代已经到来的投机者。
我正在努力看到的,是在这闹剧开始之前就一直热爱软件,在闹剧平息之后也必将继续将自己奉献给热爱的人。比起痛恨我的敌人,我更愿意把爱献给我的朋友。
2026-11-03 23:58:29
假设有函数 pair-sum,把输入的数字划分为两个一对,然后对每个对求和,返回和组成的序列:
(defn pair-sum [& nums]
 (->> nums
 (partition 2)
 (map (partial apply +))))
系统运行一段时间后有人反馈了 Bug,复现方式如下:
(pair-sum 3 2 1 4 5 3 5)
;; => (5 5 8)
输入上述用例,函数只返回了前六个数字组成的三个对的和,最后一个 5 被丢弃了。经过判断,这的确是个 Bug,解决方案是让落单的输入单独作为和返回。
你当然可以修完 Bug 之后一走了之,但试想一下:之后的贡献者在看到这段代码的时候,会不会对「落单的输入怎么处理」这件事情产生不同的想法?他会不会认为修复后的版本反而是个 Bug?
当然可以在文档和 Issues 里留档,但不是所有人都会把所有文档资料扫一遍再改代码的,忽略注释也没有代价。有没有办法让代码的行为被修改之后,就立刻报错提醒修改者「这里不该这么改」?
标准库 clojure.test 提供了编写测试的工具,先引入命名空间:
(ns my.peculiar-math-test
 (:require [clojure.test :refer [deftest testing is]]))
我们引入了三个符号:
deftest:顾名思义,用于定义测试,类似于在命名空间里定义函数。基本上可以把测试函数当作没有参数的普通函数,测试内部还能调用其他测试函数。testing:写在测试函数内的更小单元,需要填写字符串来描述测试的范围、目的等等;测试函数内部可以有多个 testing,testing 还能嵌套。is:断言,只有在传给 is 的是真值时才会通过测试。测试一般写在 test/ 目录下,和 src/ 相对应。在顶层目录运行 lein test 就可以执行所有测试用例,也可以 lein test <ns> 指定命名空间,或者 lein test :only <ns>/<test> 指定命名空间下的某个测试函数。
直接运行 lein test 会发现有 Bug 的代码顺利通过了测试。这是句废话,因为我们根本没写测试。从现在开始,应当认为这是异常情况:Bug 竟然通过了测试?先来解决这个问题,写测试用例捕获刚才的 Bug。
(ns my.peculiar-math-test
 (:require [clojure.test :refer [deftest testing is]]
 [my.peculiar-math :refer [pair-sum]]))

(deftest pair-sum-test
 (testing "Extra number that is not paired should be included in the result"
 (is (= (pair-sum 1 1 1) '(2 1)))))
运行 lein test,会发现测试失败了!
lein test my.peculiar-math-test

lein test :only my.peculiar-math-test/pair-sum-test

FAIL in (pair-sum-test) (peculiar_math_test.clj:7)
Extra number that is not paired should be included in the result
expected: (= (pair-sum 1 1 1) (quote (2 1)))
 actual: (not (= (2) (2 1)))

Ran 1 tests containing 1 assertions.
1 failures, 0 errors.
Subprocess failed (exit code: 1)
改代码,尝试通过测试:
(defn pair-sum [& nums]
 (->> nums
 (partition-all 2)
 (map (partial apply +))))
partition 函数会主动丢弃无法组成足够长度分区的元素,而 partition-all 函数就不会。
再次执行测试,发现测试通过了。
lein test my.peculiar-math-test

Ran 1 tests containing 1 assertions.
0 failures, 0 errors.
本来只需要添加四个字符就可以解决的问题,我们却多写了个测试文件,测试代码都快跟实现代码差不多长了(甚至可以更长),何必呢?
对于 pair-sum 这种逻辑简单的小函数,测试可能帮助不大,但正如前文所说,如果之后代码的行为改变了,原来的 Bug 再次出现,只要运行测试就能立马捕捉到问题。这对复杂的业务逻辑来说尤其有帮助,如果代码的依赖关系较多,修改一个地方造成另一个看起来毫不相干的 Bug 这种事情,常常发生,而测试可以让我们提前发现这些问题。
除了专门用来捕获错误的测试,还可以在编写函数的一开始就写出正确的用例,也就是 Happy Path——程序在理想情况下应该执行的路径。
也可以试着在编写实现代码之前就写出测试用例,然后以「通过测试」为目标编写代码,这种开发方式叫作测试驱动开发(Test-Driven Development), Uncle Bob 就是 TDD 的践行者。据他所言,先写测试再写代码其实要比硬着头皮直接写更快。
当然不能为系统里的每个函数都编写测试,仅在命名空间使用的工具函数就无需测试,支撑业务逻辑的关键函数就要重点测试。在我看来,一个模块的导出(export)函数是必须要测试的。不过 Clojure 的模块没有导出的概念,只要不是 defn- 定义的私有函数,使用 defn 定义的函数都是默认公开可引用的。
可以把模块的一两个被其他模块调用的函数当作导出函数,还可以把导出函数的概念类比为 API。两者都是位于边界位置的存在,导出函数位于模块边界,API 位于系统边界。
模块的概念不需要太过强调,封装性很多时候也只会徒增麻烦,比起纠结哪个函数是导出函数,我更在意哪些函数被测试完全之后,能够保证测试覆盖率最高。
测试覆盖率(test coveragec)是指完整的测试之后,被执行的代码所占总代码的比例。代码的单位可以是行数、语句、分支、分支条件和条件组合等等(见白盒测试的各种概念)。对 Lisp 来说,还可以用形式(forms)作为单位。
Leiningen 插件
cloverage
就是自动化的测试覆盖率计算工具。在项目根目录运行 lein cloverage,这个插件会先对代码插桩(instrument),然后对插桩的代码运行 test/ 目录下的测试,最后生成报告。
以下是
weepinbell
37fd5d4d31 版本的覆盖率报告:
|--------------------------------------+---------+---------|
| Namespace | % Forms | % Lines |
|--------------------------------------+---------+---------|
| weepinbell.config | 100.00 | 100.00 |
| weepinbell.core | 18.66 | 49.02 |
| weepinbell.http.client | 100.00 | 100.00 |
| weepinbell.http.downloader | 99.50 | 100.00 |
| weepinbell.metadata.html-head | 99.30 | 100.00 |
| weepinbell.metadata.jf2 | 100.00 | 100.00 |
| weepinbell.metadata.json-ld | 100.00 | 100.00 |
| weepinbell.metadata.microformats | 81.69 | 89.90 |
| weepinbell.migration | 76.15 | 100.00 |
| weepinbell.processor.facade | 76.26 | 100.00 |
| weepinbell.processor.janitor | 100.00 | 100.00 |
| weepinbell.processor.storage-checker | 90.14 | 91.67 |
| weepinbell.processor.verifier | 81.38 | 100.00 |
| weepinbell.processor.wrapper | 100.00 | 100.00 |
| weepinbell.processor.writer | 100.00 | 100.00 |
| weepinbell.storage.edn-storage | 97.83 | 100.00 |
| weepinbell.storage.h2 | 93.92 | 98.08 |
| weepinbell.storage.worker | 79.40 | 100.00 |
| weepinbell.utils.digest | 100.00 | 100.00 |
| weepinbell.utils.url | 98.67 | 98.25 |
| weepinbell.webhook | 80.83 | 100.00 |
| weepinbell.webhook-presets | 90.65 | 91.67 |
| weepinbell.webserver.counter | 100.00 | 100.00 |
| weepinbell.webserver.facade | 81.25 | 95.24 |
| weepinbell.webserver.feed | 100.00 | 100.00 |
| weepinbell.webserver.handler | 89.64 | 100.00 |
| weepinbell.webserver.receiver | 100.00 | 100.00 |
| weepinbell.webserver.retriever | 100.00 | 100.00 |
|--------------------------------------+---------+---------|
| ALL FILES | 85.07 | 95.99 |
|--------------------------------------+---------+---------|
除了总的 85.07% 形式覆盖率和 95.99% 的代码行覆盖率(也就是说,在运行完整的测试集之后,对应比例的 Lisp forms 和代码行被执行了),还有各个命名空间的覆盖率。此外 cloverage 还会生成 HTML 报告,可以在网页里查看具体是哪些代码行没有被完整覆盖。
要注意的是,被覆盖的代码不代表没有问题,只代表被执行。测试是否可靠,还要看测试用例设计得是否合理,测试断言写得是否恰当(即便跑了测试,不写断言,测试覆盖率也可以很高)。
改完代码之后跑一遍测试,如果测试覆盖率较高且用例设计合理,就能提前捕获到没预想到的问题。这对贡献者也有帮助,刚来的贡献者不熟悉代码库,测试能帮他们快速发现自己有没有改错东西。
测试通过不代表系统没有问题!记住,Bug 的共同特征是:通过了编译器的类型检查,也通过了测试用例。一定会有漏网之鱼,小心为胜。
Clojure 有一个从 2016 年推出起就备受关注,如今也被广泛应用,但仍然还在 Alpha 阶段的标准库,叫 clojure.spec.alpha。
众所周知,Clojure 是动态类型语言,也常常因此遭人诟病。毕竟 JavaScript 在被广泛投入生产使用之后,也有人非要造个 TypeScript 出来,可见业界有多么讨厌动态类型语言。
动态类型语言的缺陷的确不少,比方说非常依赖运行时类型推断,性能通常不如静态类型语言,而且大部分代码不需要通过编译器的类型检查,或者说类型检查非常宽松。对字符串做 + 操作之所以能在 Go 语言等静态类型语言里放心使用1,是因为类型明确,不会出现 JavaScript 里 "1" + 1 == "11" 的情况(不过这其实是 JavaScript 的设计缺陷,而不是所有动态类型语言的缺陷)。
著名的 Lisp 黑客,也是硅谷创业之父 Paul Graham 在《黑客与画家》里也谈到编程语言选择,他觉得动态类型语言更优,至少开发者体验是最好的。用户体验(UX)很重要,开发者体验(DX)也很重要,开发者感觉良好才能有效率地创造出精良的软件。
所以选动态类型语言也没什么羞耻的,毕竟写起来真的很爽。动态不代表不稳定,用户感知到的不是数据的类型是否可变,而是系统是否稳定好用、行为是否正确,而这两者很容易通过编写测试来保障。完全不写测试的静态类型语言程序照样容易漏洞百出。
静态类型语言的一大优势是编译器能够做很多检查,比方说类型传错了、缺了某个字段,就无法编译,必须停下来修复问题。动态类型语言不修类型问题也能运行,这很爽,但确实是隐患。
clojure.spec.alpha 就用来解决这个问题,可以用它定义一系列数据规格(spec),再用函数检查数据是否符合规格。
定义规格并没有引入新的类型系统,spec 只是谓词函数而已。
(ns my.spec
 (:require [clojure.spec.alpha :as s]))

(s/def ::username string?)
s/def 用于定义规格,而 ::username 是一类特殊的关键字(keyword)。一般的关键字只有一个冒号,带两个冒号的关键字是带命名空间的关键字(namespaced keyword)。第二个参数是个函数,string? 判断输入值是否为字符串。
用 s/valid? 判断数据是否合规:
(s/valid? ::username "Alice")
;; => true

(s/valid? ::username 231)
;; => false
如果要在另一个命名空间里引用:
(require '[my.spec])

(s/valid? :my.spec/username "Bob")
;; => true
可以用 s/and 和 s/or 构建更复杂的规格:
;; 用户名必须是字符串,且长度小于 20
(s/def ::username
 (s/and string? #(< (count %) 20)))

;; 昵称可以为空,也可以是合法的用户名
(s/def ::nickname
 (s/or :no-nickname nil?
 :has-nickname (partial s/valid? ::username)))
s/or 需要为每一种情况命名,用关键词表示。
还需要经常指定的规格是映射(map),可以用 s/keys 检查某个映射里面是否包含指定的键,以及这些键是否符合各自的规格。
(s/def ::user
 (s/keys :req [::username ::age ::gender]
 :opt [::nickname]))
{::username "Eltrac"} 不合法,因为缺失 ::age 和 ::gender 两个键。下面这个映射符合 ::user 规格吗?
{::username "Alice"
 ::age 21
 ::gender :female
 ::nickname :ali}
不合法,因为可选键 ::nickname 不符合 ::nickname 的规格,它要么为 nil,要么为合法的 ::username,也就是说必须是长度小于 20 的字符串。
下面这个数据符合 ::user 规格吗?
{:username "Alice"
 :age 21
 :gender :female
 :nickname "ali"}
不符合,因为这上面的键都是普通关键词,不带命名空间。
要让不带命名空间的键也能通过规格检查,可以修改规格定义:
(s/def ::user
 (s/keys :req-un [::username ::age ::gender]
 :opt-un [::nickname]))
也就是把 :req(required,必须)改成 :req-un,把 :opt(optional,可选)改成 :opt-un,这里的 un 代表 unqualified。
效果是一样的,区别在于使用不带命名空间的键的 map 也能通过检查了。
如果不理解为什么某个数据没有通过检查,可以用 s/explain:
(s/explain ::nickname 123)
;; 123 - failed: nil? at: [:no-nickname] spec: :user/nickname
;; 123 - failed: (partial valid? :my.spec/username) at: [:has-nickname] spec: :user/nickname
;; => nil
上面输出的信息显示,123 既没通过 :no-nickname 的 nil? 检查,也没通过 :has-nickname 的 (s/valid? :my.spec/username) 检查,所以不合格。
clojure.spec.alpha 里常用的函数就是这些了,里面还有不少方便的函数,可以到
ClojureDocs
里面阅读。
我在 第 101 期周刊 里提到了 怂货式编程 ,Ivan Grishaev 观察到很多人会写出这样的 Clojure 代码:
(defn double-number [x]
 (when x
 (* x 2)))
也就是说,只有 x 不为 nil 的时候,才会执行 (* x 2),因为对 nil 做算术运算会报错。一些人害怕报错,所以要在函数里面写 when,防止操作 nil 数据。
乍一看很合理,没有人希望程序报错。可是不报错不代表没有问题,如果 nil 被传给这个函数,函数本身也会返回 nil。在函数式系统里,数据管线往往是一个接一个的函数调用,如果最后得出的结果是 nil,而中间没有一个函数报错,我要怎么才能知道是哪个函数出了问题呢?
Grishaev 认为,如果输入是 nil,这个函数就不该被调用。如果输入值有问题,这个函数不应该胆小地缩在角落不敢说话,应该大喊大叫,“这里出问题了!你们传了个什么数据给我?!喂,程序员,快把问题修好!”
除了让类型操作直接报错,还可以显式地断言(assert)类型问题。这里的断言和测试断言不太一样,稍后会讲到。
(defn double-number [x]
 {:pre [(number? x)]
 :post [#(number? %)]}
 (* x 2))
写在形参后面的 {} 是可选的,可以在里面写 :pre 或者 :post,叫作 Pre-conditional 和 Post-conditional。前者用于检查参数的类型,在函数体之前执行;后者用于检查返回值的类型,在函数体之后执行。
:pre 的值是向量,里面通常是若干个对谓词函数的调用,总之要返回布尔值。在这里面可以直接访问参数。
:post 也是向量,不过里面写的就不是函数调用了,而是函数本身。可以是函数符号,也可以匿名函数,无论是什么函数,都必须只接收一个参数,返回布尔值。之所以不直接调用函数,是因为我们此时不持有对返回值的引用。
clojure.spec.alpha 很适合与 conditional 一起用:
(defn create-user [username]
 {:pre [(some? username) (s/valid? ::username username)]
 :post [(partial s/valid? ::user)]}
 {::username username
 ::age nil
 ::gendar nil})
写在 :pre 和 :post 里的任何一个条件判断返回假值,Clojure 都会抛出 AssertionError,然后给出具体是哪个断言没有成功。这就很方便排错了。
这和测试断言 is 不一样,测试断言是在运行测试时才会出现的,但这里的 AssertionError 会在实现代码里出现。理想情况下,哪种断言都不该出现在生产环境里,程序在编译并发布之前就应该把所有的测试失败和断言失败都修复了。
不过也难免会有漏掉的,如果不想让用户看到断言错误,可以在编译 uberjar 的时候,把 clojure.core/*assert* 设置为 false。
要怎么尽可能避免漏掉断言错误,尽可能保证类型匹配呢?
运行一遍覆盖率较高的测试集,这样就能保证大部分断言都被执行过一次,也就可以在测试阶段发现尽可能多的 AssertionError。
如果需要大量拼接,建议使用 strings.Builder,直接用 + 拼接字符串非常内存低效。 ↩︎
2026-11-02 07:34:11
夜里无星,竟然也看不到月亮,或许是城市的灯光和厚重的云层遮住了光。我驱车行使在城市外围的一条偏远公路上,路上没有灯,连像样的沥青路都没有,只有混杂着泥土和杂草的石板。车子一路颠簸,我开得很小心,车灯只能照到前方不过三四米的距离。虽说小心,但我开得并不慢。
“能赶到吗?”我在上路之前在地图上反复确认路线和预估到达时间,但也只是干着急。我还想再打开地图看看,可能开了一段距离之后,估算的时间会准确一些呢?但我抽不出手,在这条路上,我必须把双手都紧紧地抓在方向盘上。
Now I’m told that this is life
And pain is just a simple compromise
So we can get what we want out of it
Would someone care to classify
Our broken hearts and twisted minds?
之前听 Paramore 的第三张专辑《Brand New Eyes》时,怎么也找不回听《All We Know Is Falling》1的感觉,觉得太流行了,不够朋克,不够 Emo2。最近一两周我经常在路上下意识地打开这张专辑听,尤其喜欢《Turn It Off》《Looking Up》,还有这首一点也不摇滚的《Misguided Ghosts》。
不过第三张专辑以后的作品,我还是不太喜欢,同名专辑《Paramore》就是纯粹的流行。还有一些讨论抑郁情绪的歌曲,也都没有 Emo Rock 的冲击力了,显得很平淡。
本周的非技术话题是:网络文学和同人小说。
📜
Robert Kingett 是职业作者、盲人和男同性恋。他在这篇文章里分享了自己的一个秘密:他写同人小说。他并没有公开自己在 Archive of Our Own3 上的用户名,因为他需要一个不会跟自己的职业身份联系起来的空间,他需要能在那样的空间里完全地释放自己。
他坦白,自己作为职业作家,必须被发行商包装成不那么复杂、易于营销的扁平形象,比方说「一个生活在迷恋视觉的世界里的盲人」。
Publishers don’t know how to package a soul.
发行商不知道怎么包装灵魂。
之前听有人说 活人感是新的伪人感 ,兴许有部分是真的吧。我不关心主流社交媒体上有关活人感的讨论,所以不便多言。我能认同的是,如果一个人试图表演出自我、反叛(但并不复杂)的「活人」形象,那的确很虚伪。
如今的作者被要求成为「内容创作者」和「个人品牌」,发行商营销的个人特色,大概也是和活人感类似的虚伪之物。不过,我想他们的处境应该算比较好的了,毕竟读书的人少了很多,没有那么多人要求和质问他们。
完全抛去职业作者身份,不以赚钱为目的去写同人小说,在 Kingett 眼里是「反资本主义」:
It is anti-capitalist by its very definition because it refuses to commodify the connection between the storyteller and the listener. It says that joy does not need a transaction fee.
(同人小说)在其定义上就十分反资本主义,因为它拒绝把讲故事的人和听故事的人之间的联系商品化。它声称快乐无需服务费。
《奥德赛》作为一部口头文学,荷马是否是唯一作者并不清晰,在故事被相互传诵的过程中,很难说没有其他人参与故事的创作。《奥德赛》也诞生了难以计数的同人作品,或许《尤利西斯》就算吧,如今的不少原创作品不仅借用荷马史诗的典故、人物和背景,其故事结构也成了一种故事原型——可能不太准确,但《挽救计划》和《火星救援》或许就借用了《奥德赛》“回家”的故事原型,而 Grace 最后没有回家或许就是《挽救计划》脱离故事原型的创新点。
讲故事这件事情,大概在人类还通过燃烧篝火来抵御黑暗时就有了。讲故事和听故事本身就是十分人道和社会化的活动,而一个人、一个机构可以拥有、出售并独占故事的行为,是现代社会的产物。
而同人作品就是抵抗。
It taught me how to write not for a critic in a tweed jacket, but for a person alone in their room at 3 AM who desperately needs to feel like they aren’t the only broken thing in the universe.
(写同人)教会了我怎么不为穿粗花呢外套的批评家写作,而为那些凌晨三点一个人在房间里的人写作,他们迫切地需要感到他们并不是宇宙中唯一残破的存在。
我还没有找到那样的读者,或许我也该去写同人小说呢?如果你不介意,我也希望读者能去这个博客的 小说集 页面读读我最近写的几篇小说。我也觉得,独立互联网上需要更多的虚构作品,而不全是非虚构。目前我只在英文的 Indie web 上见过有博客写作者写虚构作品,中文的虚构作品,读者和作者都很少。
📢
前不久,十月二十九日,AO3 报告了一场不明安全事故并下线了服务。
Our current expectation is that AO3 will be down for a minimum of two weeks; however, it could take up to four weeks.
我在他们的状态页面和 Bluesky 账号上都没有找到更详细的描述,至于究竟是什么原因导致了这场安全事故,目前看来尚不清晰。 Brennan 不久前上线了 fanfiction.lol ,是 AO3 的分支,在此次事故之后也迎来了不少新用户。
fanfiction.lol 的服务器在加拿大,Brennan 自己的地下室里(可以说是独立到“底”了)。据称他们接收多语言投稿,如果有中文写作者感兴趣的话,可以联系 Brennan 看看。他人真的挺好的。
AO3 虽然本身非盈利,不商业化,依靠捐款维持服务,运营和作者都是为爱发电,社区整体而言很和谐,但如果网络上的同人小说都集中在 AO3 上,也是个安全隐患。独立和去中心化是两个概念,我之前在《 What’s next for the indie web? 》里也写过。独立网站不能过于依靠 IndieWeb camp 和 Aaron 提供的服务,即便他们都是友善的人。
我想,在互联网上,只有建立联系紧密的小社群,将内容分散开来,才能逼近自由。
车子里有些闷热,还没到开空调的季节,开窗会很凉快,但路边一直有风吹草动,搞得我神经紧张。我老是想起电影里公路旁窜出一只鹿的情节,这种生物会在被强光照射时愣在原地,我怕我会因此不小心把车开下山崖。我死死盯着路面,脖子都酸了,眼皮上方的肌肉也因为长时间皱眉而开始发胀。
“要是他不在呢?”路面平缓了一些,我又开始胡思乱想。我还想到这附近根本不会有鹿出没。我开始下意识地责骂自己,遇到这种情况本该去超市囤货,至少也应该把后备箱填满再开车离开。我早就习惯了自我攻击,这种思绪,已经像是和自己的小打小闹了。装成另一个人和自己讲话,自己在感受到一些憋屈的情绪,然后这个人格就立马消失不见,留下的这个人格,反而会因为熟悉的互动而觉得安心。
前方已经有些光亮了,有白色和红色的亮点在远方闪烁。再往前看,已经能看到自己行使在即将汇入主路的小道上。终于。
📜
我偶尔也会像作者一样去翻过去的链接,以前认识的不少人都联系不上了,他们的网站也访问不了。我想 十年之约 这种「我们的博客,十年永不关闭!」的口号也只能是口号。我以前也加入过,如今我不想许下自己实现不了的诺言,这种诺言就比「我要跟你一辈子在一起」好那么一点点。
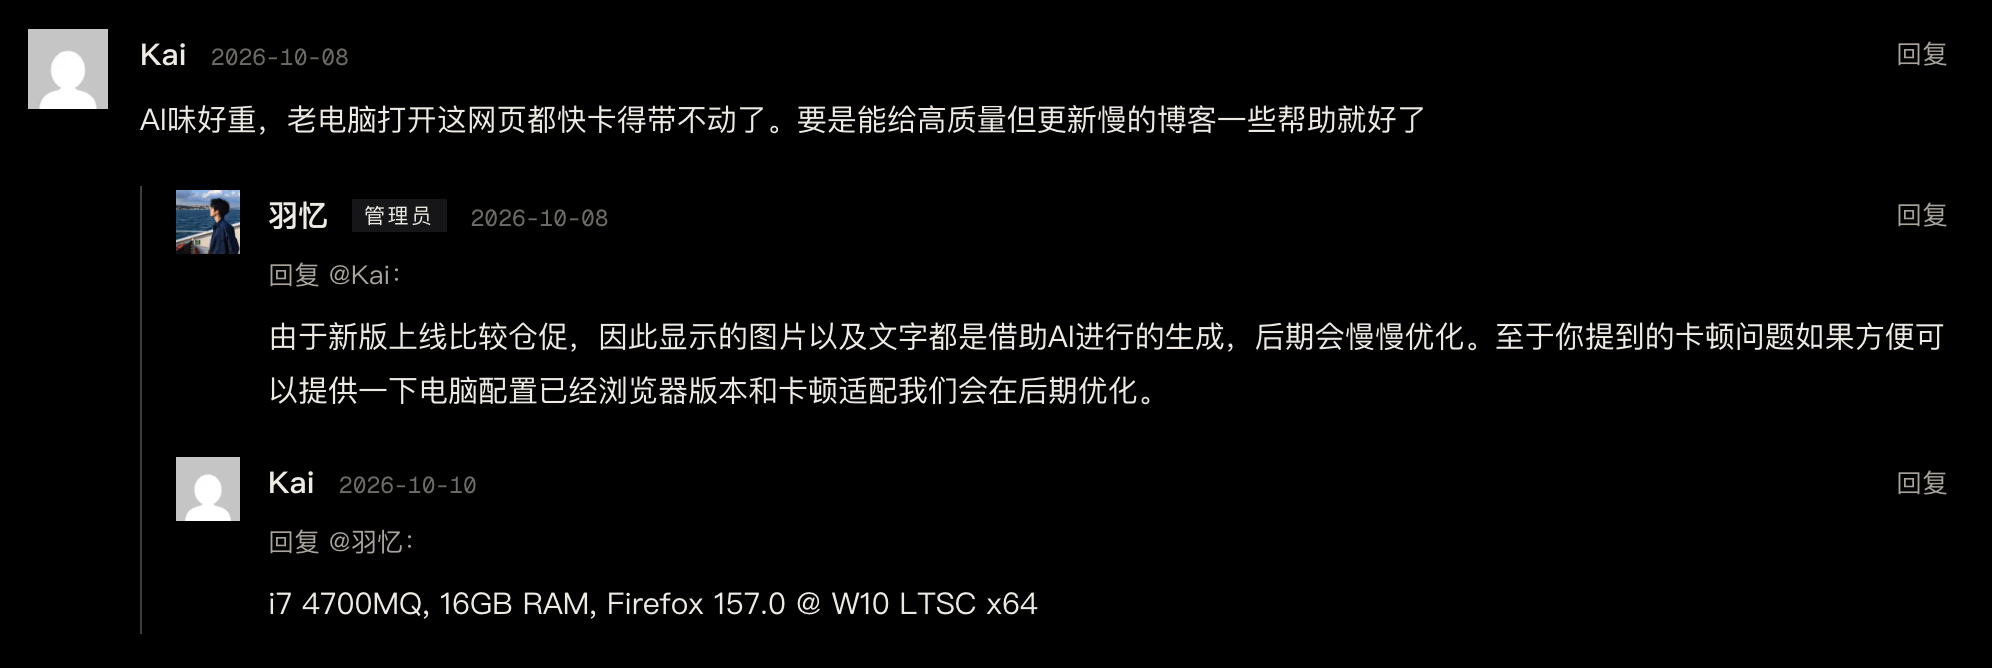
另外,不久前 IndieWeb 的 webmention.io 被 Aaron 拿 Claude 重写成 PHP,我写这段文字的时候,看到十年之约的网站也被重写了,甚至文字和图片都不是人写的(那我是不是也可以为了守住十年的约定,让一个 “Agent” 接管博客?)。我很不看好这种火急火燎的开发方式:
真的喜欢一个网站,希望它能留下来,最好的选择是在本地保留一份备份。这么做并不难,已经有很成熟的技术了,装个浏览器插件就行。你不需要有 Internet Archive 的体量才能备份网站。
作者自己的工作就是备份万维网(感觉像是互联网版本的图书管理员,很酷的工作),所以也推荐了他们公司的产品。介意的话,最好先自己审视一遍再用。
如果是基于 Chromium 的浏览器,可以用 Webrecorder 插件,按下按钮之后手动点击链接,在网页内部导航,就可以备份访问过的页面。不用 Chromium 的话,也可以用这个 桌面端应用 (用 TypeScript 写的 Electron 应用,AGPL 协议授权)。要备份整个网站的话,还有 Browsertrix 。
作者没有提到的选项,我还可以推荐 SingleFile ,支持 Firefox、Chromium、Edge 和 Safari,可以把整个网页保存为单个文件。不过本质上是个加强版的浏览器自带保存功能,产出的文件是 HTML 或 ZIP,而不是 WARC 这种专门的 Web 归档格式。
我之前还用过一段时间的 EagleFiler (买断制软件,不开源,只支持 macOS),也可以快速保存网页,还能用来整理和归档其他类型的文件。
这方面的开源选择貌似确实比较少,我在考虑开发的 are.na 替代品也打算减轻社交属性,增强归档属性,或许会满足我和不少人的需求。
虽然 AO3 还会回来,但我还是很难不想到:要是有人备份了网站,起一个只读版本的镜像站就好了!
📻
这节目我带劲儿地听了好几期,才意识到参与者全都是女性,看来没有臭男人4的世界太美好,我都没有察觉到异样。我跑题了。
其中一位嘉宾谈到自己读过一位网文作者很早期的严肃文学作品,大概是二十岁之前写的,她觉得那部作品很好。后来她发现作者在网文平台上写更符合大众口味的糖水文,进了粉丝群,还聊起作者之前写过的那部严肃作品,结果竟然被老粉劝说,不要提起这部作品。背后的缘由,大概是作者不希望新粉丝发现自己写过的严肃作品,然后被吓到。
Robert Kingett 也希望切割自己的两种写作身份,也就是被包装过的人格和真实的灵魂。没办法,他们都是要赚钱的,要赚钱就要臣服于市场,哪个职业都一样。工匠精神、自我意识乃至职业操守,在市场面前都变得无足轻重了。
今年很火的《同乐者》里的卡罗尔就是职业小说作家,她懂自己的读者想要在小说里读到什么样的情节,但她并不喜欢自己大火、为自己赚了钱的作品。我印象很深刻,她有一部尚未出版的严肃作品,她以为自己已故的妻子会认同她的文学追求,可追问持有她亡妻记忆的同乐者之后,她才知道,那部倾注了心血的作品并不被妻子看好。她当时肯定非常难受。
我也写小说,不久前有过投稿杂志和争取出版的想法,但我很快放弃了。我什么底子都没有,在出版业里是没有创作自由的,要被看见就要去研究各个文学杂志的风格,写出更符合编辑口味的作品,而且大部分编辑社都要求审稿期不能另投,也不允许投稿已经发表过的作品(发在自己博客上大概也不行)。我又不指望靠写作吃饭,还被束手束脚地当然觉得不舒服。我想这也是我的资本,因为对出版市场毫无索求,所以拥有了自由。
播客里还提到各种网文流派,我确实开了眼。除了男频女频,还要更多细分的设定和套路,据说反复阅读相同的情节能让人感到安心,因为读者能够预期接下来会发生什么,有种确定感。好的同套路网文往往也会先复用套路,然后再打破套路。比方说末日囤货文的套路就是主角在世界末日之后意外身亡,穿越回了末日之前,于是开始大量囤货的爽文剧情,而创新点就可以是,政府提前发现了一批囤货的人并审问他们是不是知道什么不为人知的秘密。
嗯?末日穿越文,好像我也可以写呢。
我跟保安亭里疲倦的大爷报了他的楼栋和门牌号,很快就放行了。快九点了,小区里散步的老人和跑跑闹闹的小孩子似乎都在慢慢往自己家里走了。日常的画面让我觉得有些错愕,这些人都不知道 明天太阳不会升起 ,他们就像车轮下的蚂蚁一样照常生活。幸福呢。
我凭记忆开往他住的楼栋。他会在家吗?我想我可能有些暗暗期待他不在家,这样我在脑袋里反复构想的对话就不需要上演了,我可以在他家门口,在敲门后感受到失落,一阵我十分熟悉的失落感,然后离去。或许会有不甘,但那种情绪也不会持续太久了。
我会在他的门上留下一张纸条,一张即便隐去姓名他也能认出的纸条。他也会感到错愕,会在读完纸条后四处张望,会在楼道里疑惑地四处走动。或许他会被吓到,或许他会以为我还在附近(要是我真的敢留下就好了),或许他会想要找到我。可能拿到纸条的是别人,可能他会把这张纸条给和他一起生活的人看?他会吗?我不会给那个人看的吧?那个人是男人吗?不要,我会疯的。拜托,千万不要是个男人。不要…… 可是我已经没办法不去想那个画面了。
🌐
用 Common Lisp 编写的浏览器,原生支持与 Emacs 和 vi 类似的按键绑定(不需要装什么
Vimium
了),比较有特色的是他们的浏览器历史并不是线性的「前进」和「后退」,而是更灵活的树状结构,很有意思。不过 Nyxt 目前仍在开发当中,只有 Linux 的版本,FreeBSD 和 macOS 都还用不上。
我比较期待的是,Nyxt 可以用 Lisp 拓展,要写浏览器插件终于不用写 JavaScript 或者 TypeScript 了吗?用 Lisp 写的话,就不必拘泥于浏览器开放的零星几个 API,大概也不必担心它哪天像 Chrome 那样停用某个旧标准,让旧插件没法用了(比如 uBlock Origin)。
我感觉我可以写一个「用 Lisp 写的应用」列表了,我先开个头吧:
因为说的是「应用」软件,所以避开了数量庞大的软件库和开发工具。
🥄
PaperWM 是 macOS 上的平铺式滚动窗口管理器,意思是说所有被 PaperWM 管理的软件都会被强制铺满一块区域(取决于设置),可以用快捷键在区域之间快速切换。
一般的平铺式窗口管理器(比如 Hyprland 、 AeroSpace 和 i3 )都会直接让窗口铺满整个屏幕,再增加新窗口的时候就会将屏幕均分,或者按照设置好的布局方式自动排列,还可以分工作区。这样的好处是窗口永远不会相互遮挡,不需要手动调整,而且快捷键用顺了就可以飞快地在窗口之间切换。
除了平铺式,还有平铺滚动式,也就是说新窗口打开的时候不会压缩屏幕空间,不会打乱原本的布局,而是使用一样的布局,把新窗口或者旧窗口顶到另一边去,随后再横向或纵向滚动屏幕就能找到被顶开的窗口。Wayland 上的 Niri 就是这样的窗口管理器,PaperWM 也是(不过体感上和 Niri 差了一大截,毕竟运行在 macOS 上,多少有些限制)。
我本来一直在用 rift ,挺好用也很轻量的 AeroSpace 替代,而且他的菜单栏状态显示也更加直观,还支持动画。不过出在初期阶段,还不太稳定,最近几次更新出现了好几次失灵的问题,前几天更是把我的桌面卡宕机了。我还没办法稳定复现问题,每次都是在某些窗口里使用 rift 快捷键出现的宕机,只能强制重启 MacBook 解决。可能是完全没有对 macOS Sequoia 做适配。
另外,我最近去他们仓库看的时候,看到了这个:
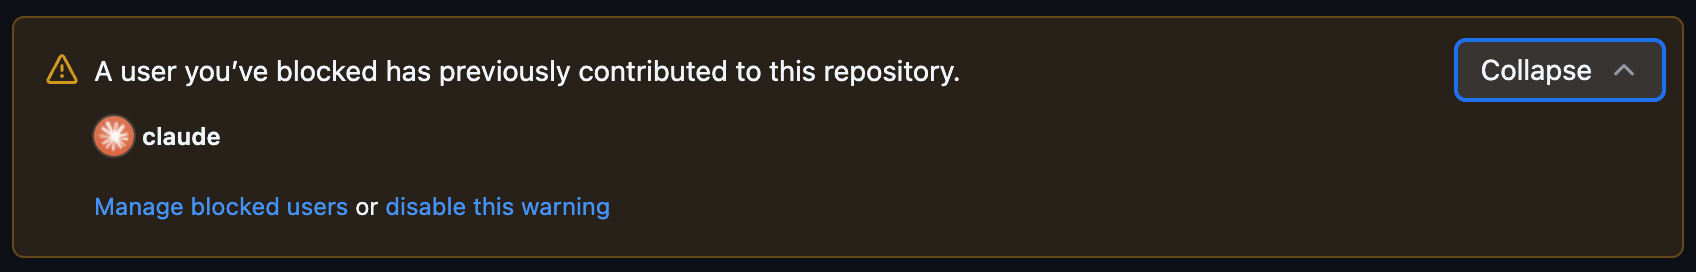
不过 PaperWM 也有这个…… PaperWM 是运行在 Hammerspoon 上的脚本,后者是 macOS 的自动化工具,可以写 Lua 脚本控制 macOS 的各种系统设置,也包括窗口。Hammerspoon 也有非人类贡献者。
我已经不太想做任何评价了,我就一边喝咖啡一边看着 Anthropic 毁书、封禁中国用户、帮雇主 监控 员工的聊天记录、在上市报告里写自己亏损 800 亿美元。哦对,还有 Sam Altman 说 DRAM 装在个人电脑里竟然不拿去训练 LLM,是 极大的浪费 ,还说,为了人工智能的利益,人们应该 接受坏事发生 。世界有这样的精英引领着,真是一天比一天更美好了啊!
Keep up the good work!
车子停在路边已经有好一阵了,妄想和高温逼得我感到自己的血管都要爆裂开。我撑不住,打开了窗户,冷气带着微微的桂花香飘进来,让我稍微觉得好了一点。他在的城市要冷一点,我没带外套,只能用手掌摩擦双臂取暖。
我望着窗外摇曳的树叶出神,缝隙之间能看到亮着白光的窗户。似乎下过雨,空气中有潮湿泥土的味道,地面反射着窗户投下来的光,一闪一闪的。一个白色的身影突然走进我的视野,裙子随着步伐抖动着,这个人走得很慢。过了一会儿我才看清她身旁有个男人,带着黑框眼镜,穿着深蓝色的衬衫。他冷吗?男人没有看前面的路,侧着头听比他矮半截的女人讲话,不多言。他微笑着,不像是自己和陌生人讲话时常常露出的苦笑。女人转头去看他,露出别在头上的白色发卡。从刚刚走过来开始,她的声音一直很平静,步子迈得缓,手上也没有什么动作。她看起来很温柔,温柔到让这个男人不必逞强。
我该走了,但我或许不该启动车子的,但已经太晚了,他看过来了。他喊了我的名字。快,我之前是怎么笑的来着?
🗺️
CoMaps 是专注隐私和离线优先的开源地图应用,支持 Android 和 iOS,用 Apache License 授权。他们的地图数据来自 OpenStreetMap ,也是由社区贡献的项目。
简单来说,用户要先下载某个区域(一般是省份)的地图,然后才能离线使用。导航、路线规划等常见功能都是有的。离线的好处是,就算断网了也能用。CoMaps 在户外徒步或骑行的体验可能比在城市里使用要更好,我自己的体验是,从 OpenStreetMap 下载的地图里缺少很多地点的数据,城市里的写字楼、店铺等等更新得不及时。
CoMaps 托管在 Codeberg 上,主要贡献者是 Bastian Greshake Tzovaras ,他也是 Codeberg e.V. 理事会(presidium)的成员,很亲切。
⚖️
这个网站类似于 ToS;DR ,不过不是帮你评估网络服务的使用协议,而是帮你评估自称是开源项目的授权协议和其他的利益纠葛,也就是说,某个软件是不是真的是纯正的 FOSS5。
比方说,LibreOffice 的评级是 Yes, but… ——整体上用 Mozilla Public License 2.0 授权,是自由软件,但代码库里包含不少 LGPLv3 协议的源码,甚至还有 GPLv3,有潜在的协议不兼容的问题。
说起来,不久前我就 解决 过 weepinbell 的协议问题,我使用的 AGPLv3 协议与 Clojure 的 EPL 协议不兼容。我仿造了 Logseq 的做法,给 AGPLv3 协议附加了一些条款以兼容 EPL。说起来,GPL 是出了名地难解读,经常造成各种授权问题,据说 Apple 在切换到 openrsync 之前一直使用老版本的 rsync,就和授权协议有关。我也在重新思考我对开源协议的要求,或许我会更偏好 BSD 协议?不过我大概率会根据项目的用途选择合适的授权协议,不会只用一个。
另外,Logseq 经他们评估,是 纯 FOSS 。业界常用的 MinIO 和 MongoDB 都不是 FOSS,甚至 SQLite 都还有些非 FOSS 拓展。
不过,这个网站的信息也要仔细甄别,并不构成专业的法律建议。如果真要把事情搞清楚,个人需要自己去调查,企业和组织最好找个有经验的法务(如果真的在乎合规性和道德伦理的话,据我观察,至少国内的大部分科技公司是完全不在乎授权协议的,觉得是完全没用、可以直接忽略的东西,反正忽略也没有后果)。
“你怎么到这儿来啦?”我看不懂他脸上的表情,我的脑子已经转不动了。“你是来…… 找我的吗?”穿白裙子的女孩露出了我很熟悉的苦笑,我看向她,觉得她笑得有点奇怪。“哦,这是我朋友。她这几天来这边休假,我陪她转转。”“哦,好。嗯,那个,我是…… 我也是过来玩儿的。这边有个新书活动。我路过这儿,觉得熟悉,就进来转转。”他还是向以前那样一句一句听我把话讲完,我不敢抬头,我知道他一定在盯着我看。“是谁的新书?”背后的白衣女孩突然走近了问我。
“啊,姓林,叫什么我也忘了,我只是想来看看,不是忠实读者。”和陌生人讲话的时候,我总是盯着他们的额头,但她离得太近,怕被看出来,于是就只能改看鼻梁了。“我一般只读已经离世的作家写的书。”这句话我是盯着男人说的。他的鼻子矮矮的,但是眼睛很亮。“你想聊聊吗?”“和我吗?”“嗯。”“在这?”“可以到我车里来。”
他回头看了看女孩,随后说好,问要不要先送女孩回去,谁知道她说:“我留下一起吧,我也想听听。”我俩都迟疑了,他有些尴尬地转过来看我,女孩则从一开始就直勾勾地盯着我。我被人看着的时候没办法冷静思考,笑着说好啊,然后在心里羞辱自己。随后,那个得寸进尺的女人让他去买水和零食,可以多叙叙旧。女孩静静站在车外等他离开,随后转过身,快步从我的车前面走过,面无表情地打开车门,坐上了副驾驶。
我跟公司的资深开发在技术上也没有太多能交流的,他谈得比较多的一般是不同公司的业务和面试难度(说实话,其实很有帮助,只不过当作谈资的话,我的确很难提得起兴趣),而我在讲一些技术问题和工程实践时,我发现我和他的接触面差别非常微妙。
之前他让我调查 GitHub 下载 .zip 文件的限制,是不是必须要登录验证传 Token 才能下,我的第一反应是,很多包在 aptitude 包管理器里没有,有不少 CI/CD 工作流都是直接从 GitHub 上拉 .zip 下来解压拿二进制文件来用的,也不用 Token。他对此的第一反应是:CI/CD 里不一般都是公司内部项目吗?当然,调查的结果是,的确没有限制,甚至并发拉到 500 都没有出现 429 或者 403 报错。
有这个偏差的原因大概是,他从没在公司内部以外的地方见过 CI/CD,而我写过和看过的 CI/CD 有不少都是挺小众的项目。
此外,他对最近 eMudhra 根证书密钥泄露事件和 PHP2Shell 漏洞都没有了解,我甚至解释了两遍才让他明白我说的「根证书」大概指什么。公司里还有不少资历比我深的前辈,对一些在我看来很常见(指我在不少从业者的博客见过,在书里读到过,我自己也实践过)的技术实践感到惊奇。比方说他们觉得把 SHA256 哈希截断的做法「太怪了」,但实际上只要算过业务的数据规模和阶段后哈希字符串的碰撞概率,保证碰撞概率足够低就行,而他们认为要拿到更短的哈希,应该用(更不安全的)SHA1 规范,而不是把 SHA2 截断,因为很「怪」。没听说过 Lisp 倒是很正常,但不知道 Node.js 是后端技术,就有点匪夷所思了。
这些其实都还好,毕竟大家接收信息的来源不一样。我读的很多是国外软件开发者的博客,还有一些技术书籍,从他们在群里转发的内容来看,他们读得最多的应该是微信公众号。我没有对此做任何评价,请悉知。
我唯一要做评价的是,他们对 LLM 这项技术的判断:他们认为“现在有了 AI”,就没有技术壁垒了,大家的技术差异都被磨平了。可是,LLM 的训练数据全都是他们从开放的互联网上 偷窃 过来的,在 LLM 之前,那些内容本来就是开放给所有人的,何来技术平权?如果真要用政治化的词语来做比喻,这场闹剧更像是革命,一场以知识产权被践踏、资源分配不均进一步加剧、权力和资本进一步往大科技公司集中、消费市场被搅乱、环境被进一步破坏为代价的革命。
我理解大部分人只关注未来发展、产品、商业化和野心,并不关注技术本身,所以涉猎没那么广,也很正常。这或许也是合理的精力分配,成功人士都该这样。
我大概永远不会加入成功人士的行列。我只会说丧气话。我真可悲呢。
“你是来见他最后一面的。”她一针见血地戳破了我,我不知道她怎么做到的。她还是直勾勾地盯着我,神情严肃,扫视了一遍我的车,又问我:“你是什么都没给自己准备,就过来了?”“我不确定还有没有时间,我想可以之后再……”“已经晚了。”“什么?你怎么知道?”
她指向车窗外面的一片天空,那里散发着不详的紫光。“大概还有不到半个小时,短信、广播和个各网络平台上,就会有政府账号叫我们进屋里待着,所有人都不能出门。”我盯着那片天空,隐约看到了扭动着覆盖了天空的触角。“你冒冷汗了。”“你到底是谁。”“我是他朋友,他说过的。”我伸出头往车窗外面张望,想看他还有多久回来。“别看了,他给我发消息说店铺关门了,我让他先回去,我们一会儿上去。”“一会儿?”“哦,但实际上上去的只有我。”
“你要我走?”“我怎么能让和我有一样目的的人留下呢?”“你要做什么?”“你可以识相地立马开车离开,说不定还有时间囤点东西免得饿死。你就算留下也对他做不了什么的,你连时间都没算准。”“我…… 我一有机会就立马开车过来了。”“你是今晚才回来的吗?”我紧绷着神经,左手已经放在了门把手上,但我想我的动作早就被发现了。“我想有些人就是比较不幸吧。”
接着,我看到天边的紫光愈来愈亮,闪电状的纹路也开始蔓延开来。我的脖子感到一阵凉意,泪珠从刀刃上滑落,我闭上了眼睛。
2026-10-31 01:36:54
写程序的时候会自然地关注如何启动系统中的各个组件,但很少关心如何关停。这和内存分配一样,使用高层编程语言(甚至是自然语言)编程的程序员们早已习惯垃圾回收机制,从不手动分配和释放内存。
不需要极佳的性能,确实没必要用 C 或者 Zig 等低层语言直接操作内存,但在高层语言里,仍有不少资源需要手动管理,系统中有些部分是成熟的框架也不一定会考虑到的。比方说,一些异步程序可能在共享内存区域或消息队列里存了尚未保存的数据,如果直接退出,这里面的数据就丢失了。
让程序监听并响应中断信号,在收到信号之后处理尚未释放的资源和尚未完成的请求,然后主动退出,这种做法一般叫优雅退出(graceful shutdown)。Java 的 Spring 框架就会在接收到信号的时候自动优雅退出,首先它会停止接收新的请求,然后处理完剩下的请求,最后停止进程。
我本来想看看 Spring 是怎么实现优雅退出的,结果只翻到了一大堆接口和抽象类(我第一次知道接口还能继承接口,而且可以多继承,Java 稳定发挥),我懒得去找实现类了,所以就直接开写吧。
程序运行时,main 的入口位置会被写入
程序计数器
,是第一段被执行的代码。它负责启动系统,需要知道应该调用那些组件的哪些函数,要把哪个组件注入哪个组件,配置要从哪里加载等等。main 在我看来很像导演的角色,它了解所有肮脏的细节,什么都要管。
既然启动是它负责,那么停止也必然要经过它。很多 main 函数里只有启动逻辑,如果执行时按下 Ctrl + C 或者用 rc、systemd、Docker 和 Podman 等服务管理工具向程序发送停止信号,程序就会很生硬地终止。或许框架和语言会做某些处理,但写在内存里的数据是不会保存的,启动的子进程也会很生硬地结束。
假设你的程序启动了一个 Web 服务器,接收 HTTP 请求并发送响应,其中有些请求是异步的,要放进消息队列里处理,所以还要起一个处理器线程,而处理器是并发的,为了保证并发安全,避免竞争条件,还得起一个专门管理数据读取和写入的线程。中断这三个异步子线程的主线程,可能会有意想不到的事情发生:
EOF 或「服务器意外关闭了连接」之类的问题。不做优雅退出的后果可能没有那么严重,不过「中断」依旧是程序应当考虑的外部事件。设计系统的时候应该评估有哪些数据可能会在停止的时候丢失,哪些资源可能不会被自动回收。
假设有个数据处理管线很长,中间有些逻辑可能卡住,难以检测也难以恢复。为了减少资源占用,就应该在一段时间后取消这个管线,也就是主动中断。
这也叫「取消」,Go 语言是用 context 处理取消逻辑的,下面是来自
官方文档
的代码:
func QueryWithTimeout(ctx context.Context) {
 // Create a Context with a timeout.
 queryCtx, cancel := context.WithTimeout(ctx, 5*time.Second)
 defer cancel()

 // Pass the timeout Context with a query.
 rows, err := db.QueryContext(queryCtx, "SELECT * FROM album")
 if err != nil {
 log.Fatal(err)
 }
 defer rows.Close()

 // Handle returned rows.
}
context.WithTimeout 会创建带超时时间的上下文(context),同时还会返回一个函数 cancel(),可以调用这个函数手动取消这个上下文。defer cancel() 会在当前作用域的最后被调用,也就是函数执行完毕就会自动取消上下文。
上下文是有继承机制的,可以发现 WithTimeout 还接收了 ctx 作为参数,这个上下文是作为参数传进来的。其中 queryCtx 就是 ctx 的子上下文,无论是 queryCtx 本身的超时时间到了、函数执行完毕之后取消了,还是父上下文 ctx 被取消了,queryCtx 都会取消。
可以看到 db.QueryContext 接收了 queryCtx 作为参数,这个函数内部也有处理上下文的逻辑。三层上下文中的任何一个以任何原因被取消,最底下的查询都会终止。
具体是怎么终止的?这个逻辑是由调用栈最顶端,也就是最后调用的那个函数实现的。上下文都实现了 Done() 方法,会返回一个 channel,但上下文被取消,这个 channel 就会送一个空结构体 struct{} 过来,作为中断信号。
下面是 gobyexample.com 的例子
select {
 case <-time.After(10 * time.Second):
 fmt.Fprintf(w, "hello\n")
 case <-ctx.Done():
 err := ctx.Err()
 fmt.Println("server:", err)
 internalError := http.StatusInternalServerError
 http.Error(w, err.Error(), internalError)
}
select 是 Go 语言用来做并发控制的结构,简单来说,哪个 case 里的 channel 先来消息,就先处理哪个。如果十秒钟过后,time.After... 发送了消息过来,就会打印 "hello\n";如果这十秒内,上下文取消了,ctx.Done() 先来消息,那么就会执行错误处理逻辑。
要实现优雅退出,逻辑也和上下文取消类似:先给个各子系统或组件发送中断信号,等待他们内部处理完成,然后再退出程序。
优雅退出似乎要管理很多状态:
main 组件要做的事情是,在接收到外部的中断信号时,给组件发送内部的中断信号,然后等待他们处理完剩下的活儿,发送完成信号,告诉 main 可以退出了。
听起来就很麻烦,有没有办法把这些都隐藏在组件内部,而 main 就不需要关心怎么发信号、怎么收信号了,只需要等着退出就好?
有的,我们可以用闭包函数。
闭包函数就是能访问函数周围作用域的函数,比方说我在一个作用域里定义了变量 x,而同一个作用域里的 f 能够访问 x(但 x 并不是在 f 内部定义的),那么 f 就可以当作包含 x 的闭包函数。
既然要谈闭包(closure),不用 Clojure 就说不过去了。(什么逻辑?)
还记得 Go 语言里创建 context 的时候会返回 cancel() 函数吗?我们完全可以在启动组件时,返回一个用于停止系统的闭包函数,这个闭包函数包含了组件内部的各种细节,但我们要做的就是调用函数,然后等函数执行完成。
假设有这样一个函数:
(defn start-system []
 (let [resource (get-resource)]
 (make-use-of resource)
 ;; 返回回收资源的函数
 (fn []
 (collect resource)))) ;; 这个函数访问了定义在它之外的 resource
在 main 函数里启动之后,注册 SignalHandler1,并在接收到 INT(应该还有 TERM)信号时执行启动时返回的函数。假设函数是同步的,执行完毕就代表资源回收完毕,此时就可以安全退出了。
(import '(sun.misc Signal SignalHandler))

(defn -main [& args]
 (let [stop-system (start-system)]
 (Signal/handle (Signal. "INT")
 (reify SignalHandler
 (handle [_ sig]
 (stop-system))))))
回到一开始的例子,你的系统里有:Web 服务器、处理器线程和数据管理线程。这三个系统都返回三个函数,一个个调用似乎也有点麻烦?
那就全部放进一个函数里!
(defn start-system []
 (let [stop-io-worker (io-worker/start)
 stop-processor (processor/start)
 stop-webserver (webserver/start)])
 (fn []
 (stop-webserver)
 (stop-processor)
 (stop-io-worker))
注意看,启动顺序和停止顺序是相反的。因为处理器依赖 I/O 管理线程,要先启动;Web 服务器如果先开始接收请求,请求就不能直接传递给处理器。我们不可避免地遇到了时序耦合(temporal coupling)问题,也就是函数调用的顺序会影响实际行为。这是反函数式编程范式的,因为纯函数不应该有副作用、不应该依赖可变状态,自然也就不会因为调用顺序而影响行为。
但不是所有东西都能写成纯函数的,尤其是在系统边界,需要与外部信号、数据库和 I/O 打交道的部分。在我看来,只要保证系统内部的大部分代码都是函数式的,状态不可变、副作用可控,就没问题。
前面的例子可能有点太简单了,并不是所有情况下,函数都有办法返回闭包函数。尤其是内部为循环结构的函数,它根本没有办法停下来返回一个函数。这和经典的 停机问题 很像。
int H(procedure, Input);
int U(P)
{
 while(H(P, P)){}
 return 0;
}
U(U) 的结果是什么?H(U,U) 如果输出停机 1,就会陷入死循环;如果输出不停机 0,那么循环就退出了,与不停机的输出矛盾。
要怎么知道正在运行的循环何时停下呢?要怎么通知它停下?
假设有一个异步运行在线程里的循环,它负责操作数据库,它做的事情就是一直从一个 channel 里接收数据库操作,然后执行这些操作。以下代码修改自
weepinbell
:
 (go-loop [operation (<! writer-chan)]
 (let [{:keys [op args]} operation]
 (when (not= op :stop)
 (apply (op storage) args)
 (recur (<! writer-chan)))))
operation 是个映射,包含 op(操作)和 args(参数)两个字段。正常情况下会调用 op 在 storage 里对应的函数,传入 args 参数,执行写入或删除的操作。如果 op 是 :stop 关键字,这个循环就不会 recur,也就退出了。
所以,即便没有可以直接调用的函数,还是可以通过往 channel 里放结束信号的方式来停止循环。而且这样做有个好处:channel 里的消息本身就是按顺序排列的,当 :stop 信号被放入 channel 时,循环会像无事发生一样继续处理剩下的请求,直到拿到 :stop 信号才退出,这样队列里没处理的数据就不会丢失了。
但是还有一个问题没解决,我当然可以用 (put! writer-chan :stop) 发送停止信号,但我怎么知道队列里的消息已经被处理完了呢?要是我在 :stop 还没有被处理的时候就终止程序了呢?
那就再用一个 channel 用来传递「线程已经停止」的信号吧。
(defn start-worker
 [storage writer-chan]
 (let [queue-closed? (chan)]
 (go-loop [operation (<! writer-chan)]
 (let [{:keys [op args]} operation]
 (if (not= op :stop)
 (do
 (apply (op storage) args)
 (recur (<! writer-chan)))
 (do
 (close! writer-chan)
 (close! queue-closed?)))))
 ;; return a function that stops the loop
 (fn []
 (put! writer-chan {:op :stop})
 (println "waiting for storage worker to shut down")
 (<!! queue-closed?))))
在处理 :stop 信号的分支里,我们调用 close! 关闭了 queue-closed? 这个 channel。在 Clojure 里,如果 channel 被关闭,尝试获取它里面的值就会立刻返回 nil;如果 channel 没有被关闭,尝试获取它的值会阻塞当前线程。
在上述例子中,最终返回的闭包函数就在最后用 <!! 获取 queue-closed? 的值,但从始至终,都没有任何人往里面写东西,所以会一直阻塞,直到 :stop 信号被处理、queue-closed? 被关闭。
调用 start-worker 这个函数返回的停止函数,就会在消息队列被彻底清空之后才停止阻塞,停止阻止程序退出。
如果你感兴趣的话,我这里还有一个同时等待多个循环线程退出的 例子 :
(defn start-processor
 "Starts webmention processing pipelines. Returns a stopper function."
 [metadata]
 {:pre [(s/valid? ::processor-meta metadata)]
 :post [fn?]}
 ;; wmc is webmention queue; stopped is channel where processors
 ;; put signals into, to notify that they're shut down
 (let [wmc (:wmc metadata), stopped (chan)
 concurrency (get-in metadata [:config :pipeline-concurrency])]
 ;; dispatch pipelines
 (doseq [n (range concurrency)
 :let [pipeline (assemble-pipeline metadata)]]
 (dispatch-pipeline-loop n wmc stopped pipeline))
 ;; return a function that stops the loop
 (fn []
 (dotimes [_ concurrency] (put! wmc {:stop? true}))
 ;; after putting the stop signal, processor might not
 ;; stop immediately. wait for it to process what's left
 ;; inside webmention queue and close it.
 (timbre/info "waiting for queue to clear, and processor to shut down")
 (dotimes [_ concurrency] (<!! stopped)))))
尽管优雅退出机制研究起来挺有趣,但不可否认,上面这些代码简直是我写过最丑的 Clojure 代码了。处理系统外围的各种事件并不如写抽象的业务逻辑那么优雅,无时无刻都在干脏活,但这活儿总得有人干的。
回见!
代码看起来有点臃肿,因为 Clojure 寄宿在 Java 上,处理系统信号必须用 Java 类,自然啰唆。 ↩︎